ルクソールのソフトウェア侵害が64,000台のビットコインマイナーをいかに転用したか
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中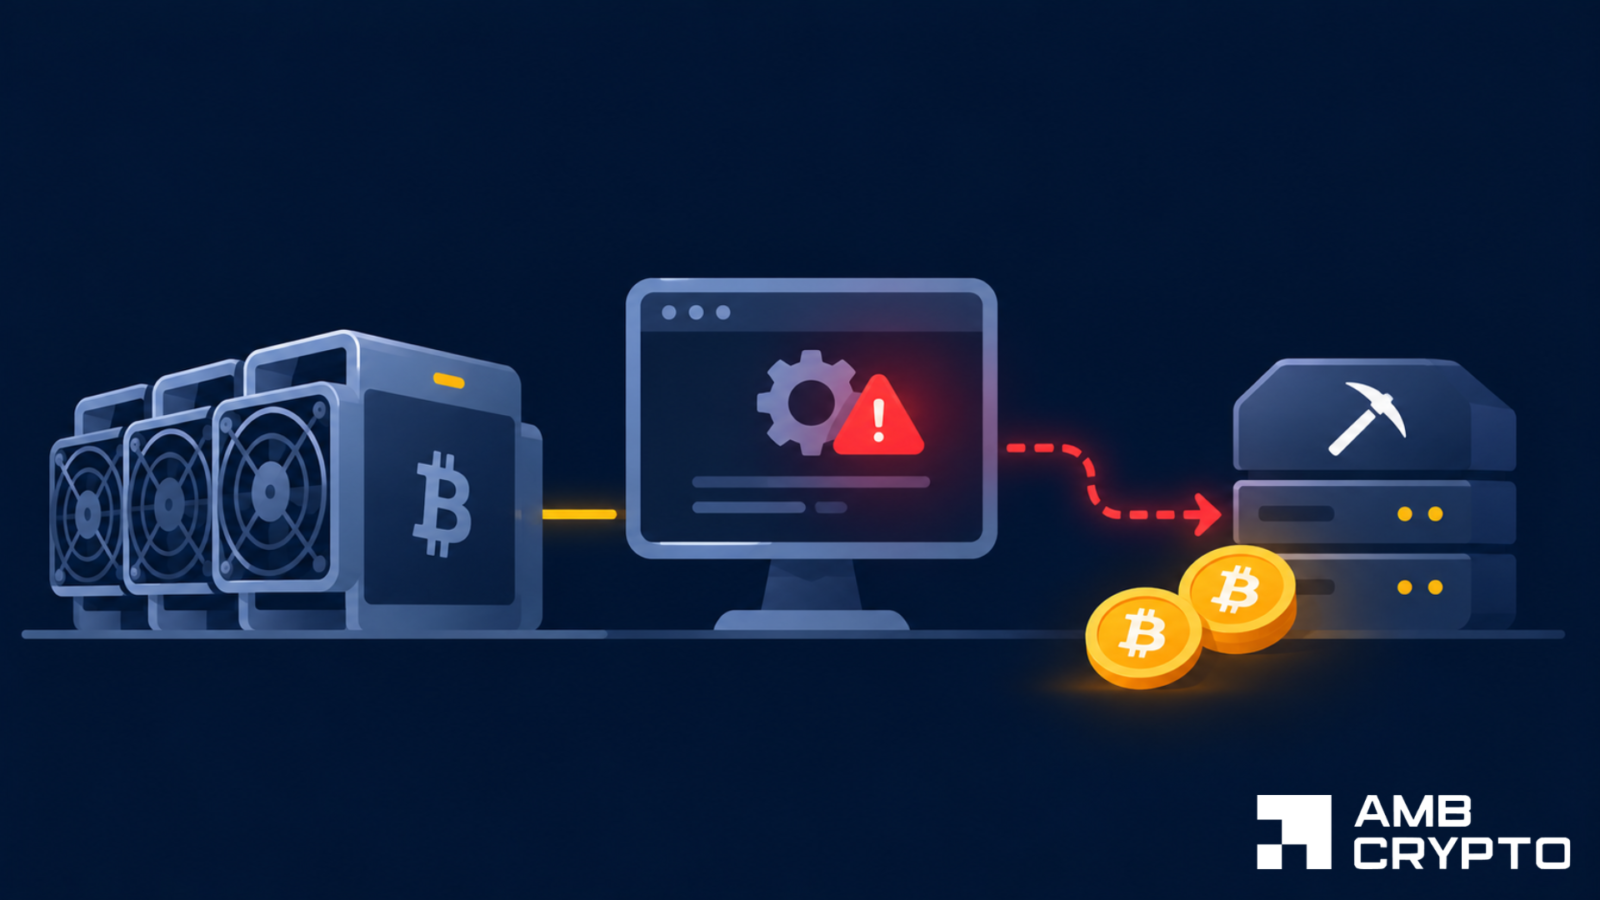
ルクソールのインシデントはマイニングインフラの重大な脆弱性を露呈し、プールのセキュリティ、失われた報酬、管理ソフトウェアへの信頼に関する懸念を呼び起こした。
11月15日、ルクソール・テクノロジーは、同社のビットコイン[BTC]マイニングパワーがCommanderソフトウェアを通じて乗っ取られたことを確認し、同社インフラの脆弱性を明らかにした。
CoreX Hostingによると、ハッシュレート13 EH/sを持つ約64,000台のビットコインマイナーが侵害され、電力はOCEANマイニングプールに転送された。マイナーへの支払いは無断で攻撃者のビットコインアドレスに割り当てられた。
Xのページは、この攻撃が数日前にHiveonを侵害した同様のグループによるものだと考えた。顧客は、自分たちのプール情報が知らないうちに変更されていることに気づいた。
Luxorも管理ソフトウェアにおいて侵害され、2つの攻撃には類似点が見られる。Luxorは次のように記してこの活動を確認した。
影響を受けたマシンは、限られた期間、別のプールに向けられていた。
その結果、攻撃を受けたハッシュレートは100 PH/sまで低下し、一方OCEANのハッシュレートは48.8 EH/sまで急上昇した後、約40 EH/sまで戻った。
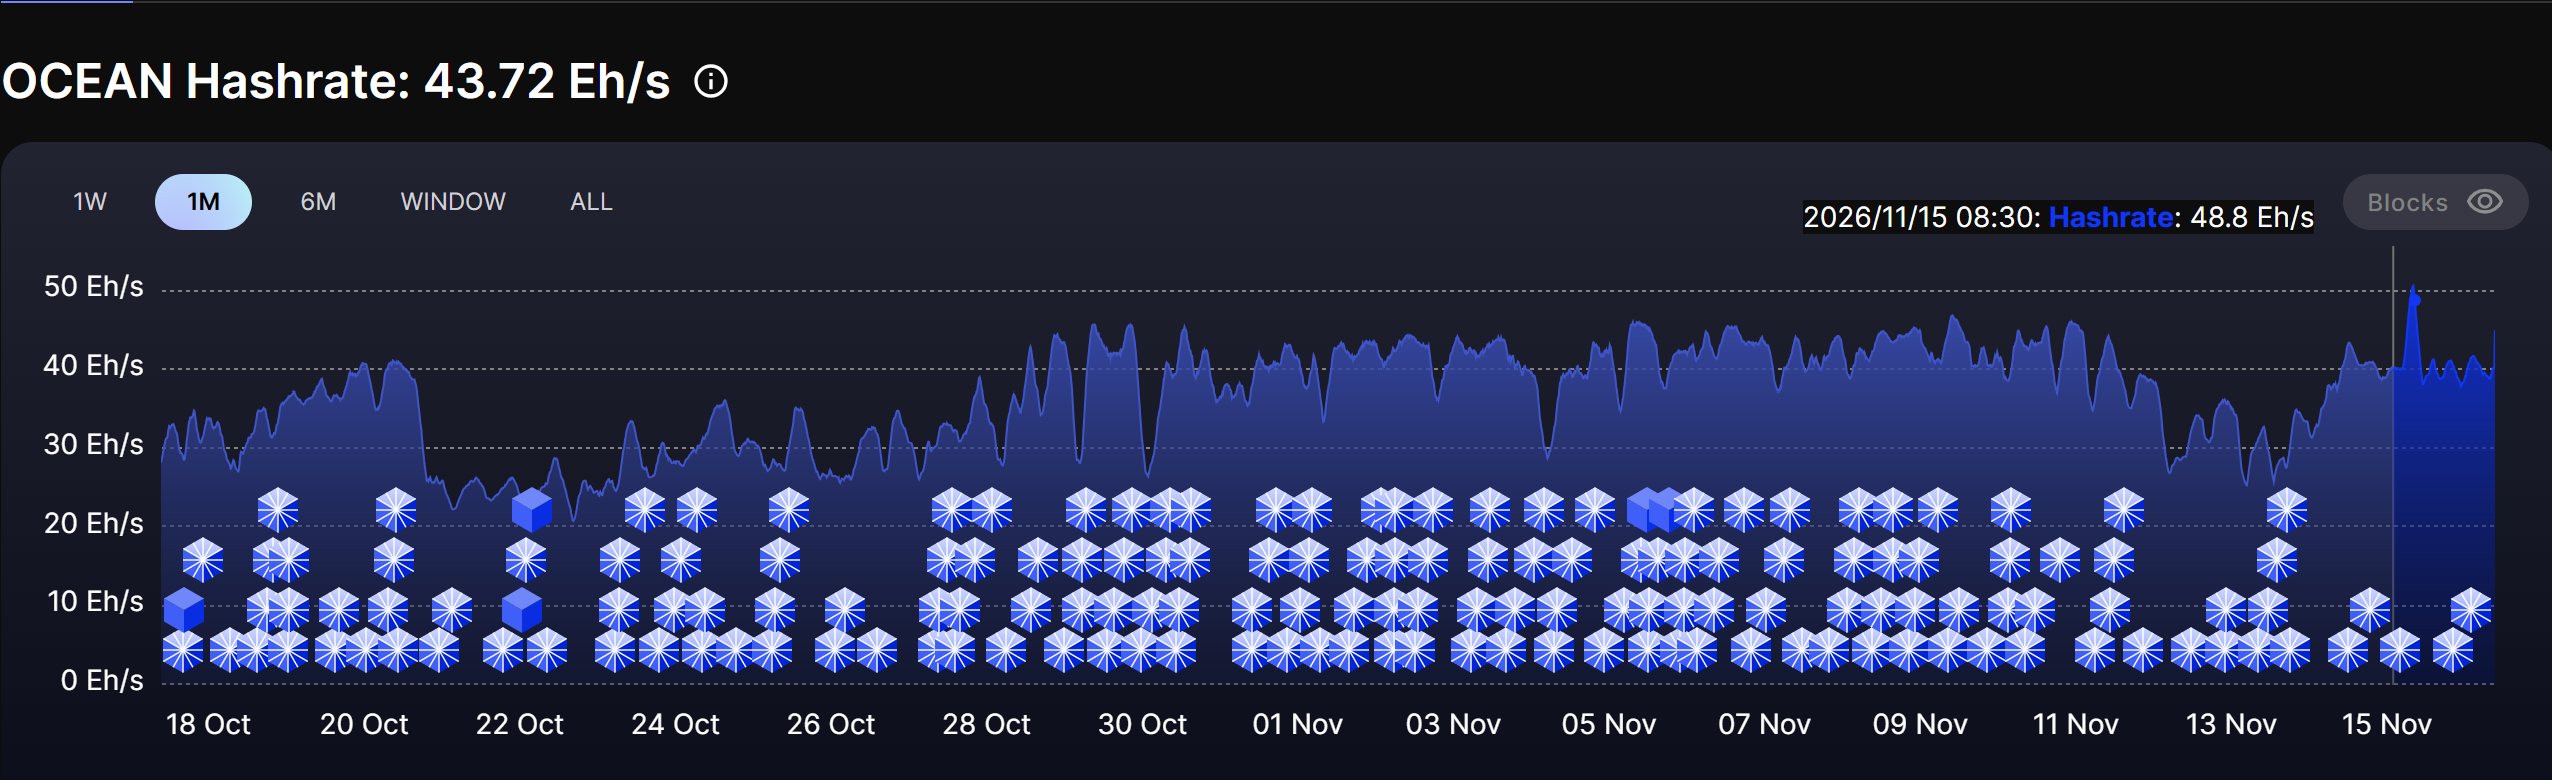
出典:OCEAN
攻撃者はBTCブロックの採掘に失敗したため、報酬を一切受け取っていない。しかし、攻撃を受けたマイナーは報酬を得る機会を失った。ハッシュ計算に費やした時間は取り戻せないからだ。
特筆すべきは、恐ろしい点がマイナー自体には何の問題もなかったことだ。マイナーの上位に位置する管理プログラムが弱点だった。
Luxor Technology、ビットコインマイニング攻撃に対応
侵害に気付いた後、Luxor Technologyのオンコールエンジニアリングチームは直ちに問題対応に着手した。
Commanderソフトウェアの脆弱性は2時間で修正された。しかし、それは緊急パッチであり、本格的な復旧には6時間を要したと指摘する声もある。
同社のシステムからデータの漏えいはなかったものの、十数社の顧客が影響を受けた。同社は補償を約束し、次のように述べた。
影響を受けたすべての顧客には、転送されたハッシュレート分が通常どおりマイニングされた場合と同様に全額支払われる。
同社は、Commanderは正常に稼働しており、対応は不要であるとユーザーに保証した。また、Luxor PoolとLuxOSは影響を受けていないことも確認した。
現在は運用が復旧し、補償も用意されていることから、Luxorはユーザーの信頼を取り戻せる可能性がある。一部のユーザーは、対応は決して悪いものではなかったと述べた。
一方、最後のビットコインは2140年頃に採掘されると見込まれており、それ以降マイナーは新たなBTCを稼げず、取引手数料のみを得ることになる。つまり、ビットコインマイナーへの需要は引き続き高いものの、セキュリティが懸念事項となっている。したがって、ユーザーの信頼を完全に取り戻すには、より強固な安全対策が必要だ。
最終まとめ
• このビットコインマイニングの侵害は、64,000台のマイナーが乗っ取られる形でLuxorのインフラの脆弱性を露呈させた。
• Luxorは緊急パッチで対応し、運用が正常化する中で補償を約束した。