




Luxor、ビットコインマイニングへのハッキングを確認、AIを活用した攻撃を明らかに
機械翻訳英語の原文を見る
文字サイズ本文を読む ↓
画像を読み込み中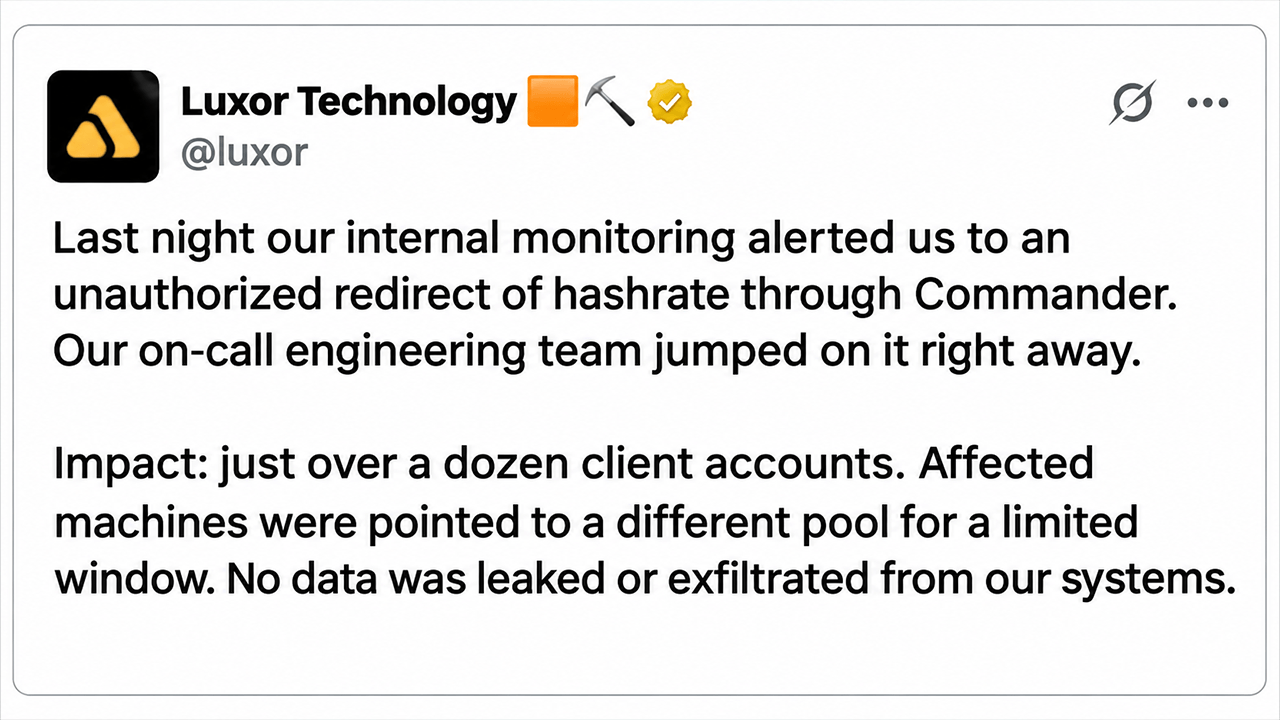
Luxor Technologyは、自社のCommanderプラットフォームを通じてビットコインマイニングのハッシュレートが不正にリダイレクトされたことを確認し、数千台のマイニングマシンが関与したとされる攻撃をめぐる憶測に終止符を打った。同社によると、インシデントは2時間以内に封じ込められ、影響を受けた顧客には全額補償されるという。Luxor、ビットコインマイニングのセキュリティ侵害について沈黙を破る。当初明らかになったのは[…]
主なポイント
• Luxorは、Commanderプラットフォームを通じた不正なハッシュレートのリダイレクトにより、十数件のクライアントアカウントが影響を受けたことを確認した。
• CEOのニック・ハンセン氏は、この侵害を「高度なAIを活用した攻撃ベクトル」によるものとしているが、同社はその仕組みを公には詳述していない。
• Luxorによると、脆弱性は2時間以内に修正され、データの外部流出は防止されたほか、影響を受けた顧客には失われたマイニング収益が補償される。
ルクソール、ビットコインマイニングのセキュリティ侵害について沈黙を破る
当初は未確認のビットコインマイニング乗っ取りと見られていた事案は、確認されたセキュリティインシデントへと発展した。ルクソール・テクノロジーは、攻撃者が同社の管理プラットフォーム「コマンダー」を通じてマイニング機器をリダイレクトしたことを認めた。
2026年11月15日(日)に発表された公式声明で、ルクソールは、社内監視システムがマイニングプール設定への不正な変更を検知し、直ちにエンジニアリング対応を開始したことを明らかにした。同チームは次のように記している。
「昨夜、社内モニタリングがCommanderを通じたハッシュレートの不正なリダイレクトを検知しました。待機中のエンジニアリングチームが直ちに対応に着手しました」
Luxorによると、影響を受けた顧客アカウントは十数件で、マイニングマシンは一時的に別のプールへリダイレクトされた。同社は、自社システムから情報が盗まれた事実はないと主張している。
「影響:顧客アカウントは十数件。影響を受けたマシンは限られた時間、別のプールに振り向けられました。当社システムからのデータ漏洩や外部への持ち出しはありません」とチームはXで明らかにした。
Luxorは、同社のエンジニアが2時間以内にCommanderにパッチを適用し、影響を受けた機器を元の構成に復旧させ始めたと説明した。同社はまた、インシデント中に転用された計算能力について、影響を受けたすべての顧客に補償することを約束した。「補償:影響を受けたすべての顧客には、転用されたハッシュレートが通常どおりマイニングしていた場合と同様に、全額が支払われます」とLuxorは付け加えた。
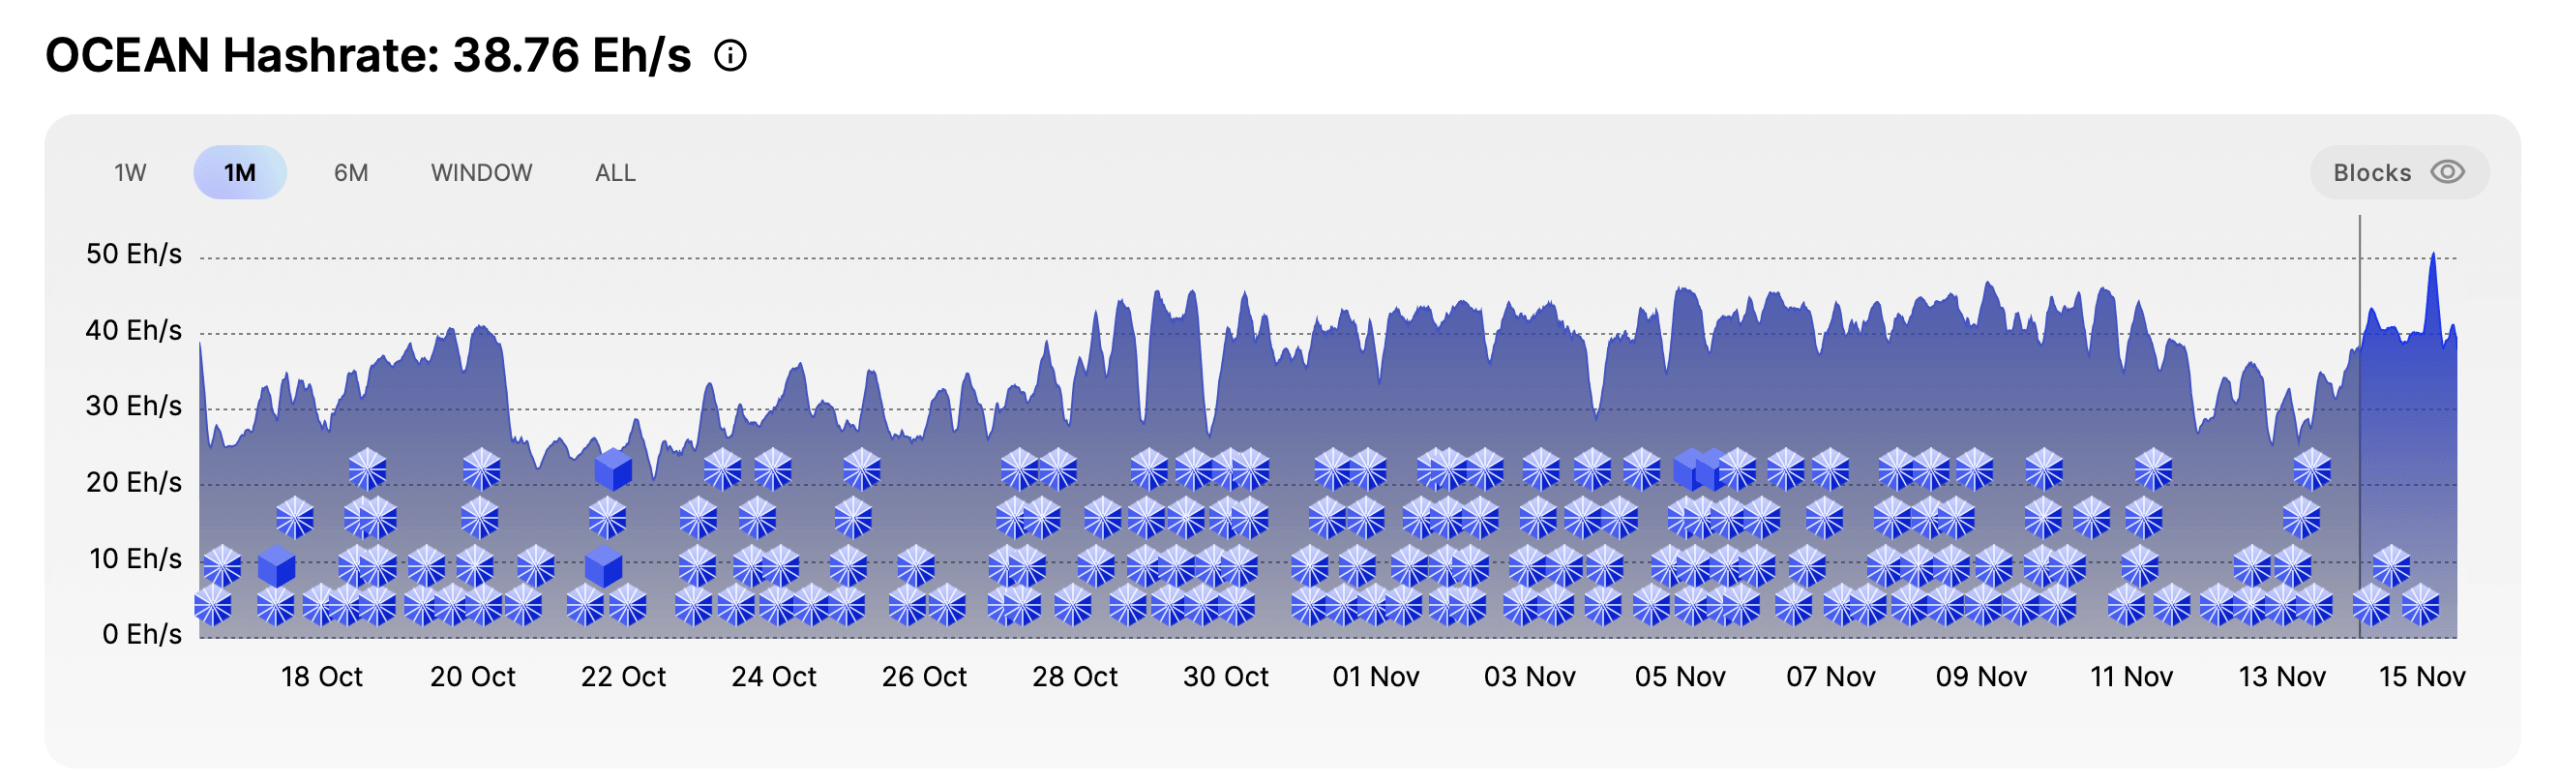
推計によると、毎秒約13エクサハッシュ(EH/s)がOceanのマイニングプールに転用された。
同社はさらに、侵害はCommanderに限定されており、マイニングプールとLuxOSファームウェアは影響を受けていないと強調した。
CEOのニック・ハンセン氏、高度なAI活用型攻撃による侵害と指摘
LuxorのCEOニック・ハンセン氏はその後、このインシデントについてより個人的な見解を示し、運用上の混乱を認めるとともに、自らが人工知能を利用した侵入と表現するものの特定に言及した。
「過去12時間はかなり厳しいものだった」とハンセン氏は記した。同氏によると、侵害は11月14日土曜日の太平洋時間午後6時頃に始まり、Commanderの一部顧客に影響を及ぼした。CEOは次のように続けた。
「昨日の太平洋夏時間午後6時頃、高度なAIを活用した攻撃手法により、Commanderの一部顧客が侵害された」
ハンセン氏は侵入をAIを活用した手法によるものとしたが、攻撃者が正確にどのようにアクセスを獲得し、あるいはマイニング設定を操作したのかを立証する技術的調査結果は、Luxorからまだ公表されていない。
ハンセン氏は、エンジニアが問題を特定して修正を施した後に、影響を受けたマシンを復旧するというより手間のかかる作業に着手したと詳述した。同氏はまた、顧客に謝罪し、ルクソールが損失を補償すると改めて表明した。同氏は次のように述べた。
「申し訳ありません。皆様は弊社に資産の運用を託してくださっており、弊社はもっと改善する必要があります」
同幹部はまた、影響を受けた顧客にはメールで追加情報が届けられると述べ、ルクソールは今回のインシデントを検証する包括的な事後分析を公表すると約束した。
OCEANのマイニングデータが異常なハッシュレート活動を明らかに
Luxorが確認を発表する前、土曜日の遅くに流布した報道では、推定毎秒13エクサハッシュ(EH/s)に相当する約6万4000台のマイニングマシンがOceanマイニングプールへリダイレクトされた可能性が示唆されていた。これらの数値は依然として独自に検証されておらず、Luxorが明らかにした侵害アカウントが十数件余りという内容からは、影響を受けたマシンの総数を確定できない。
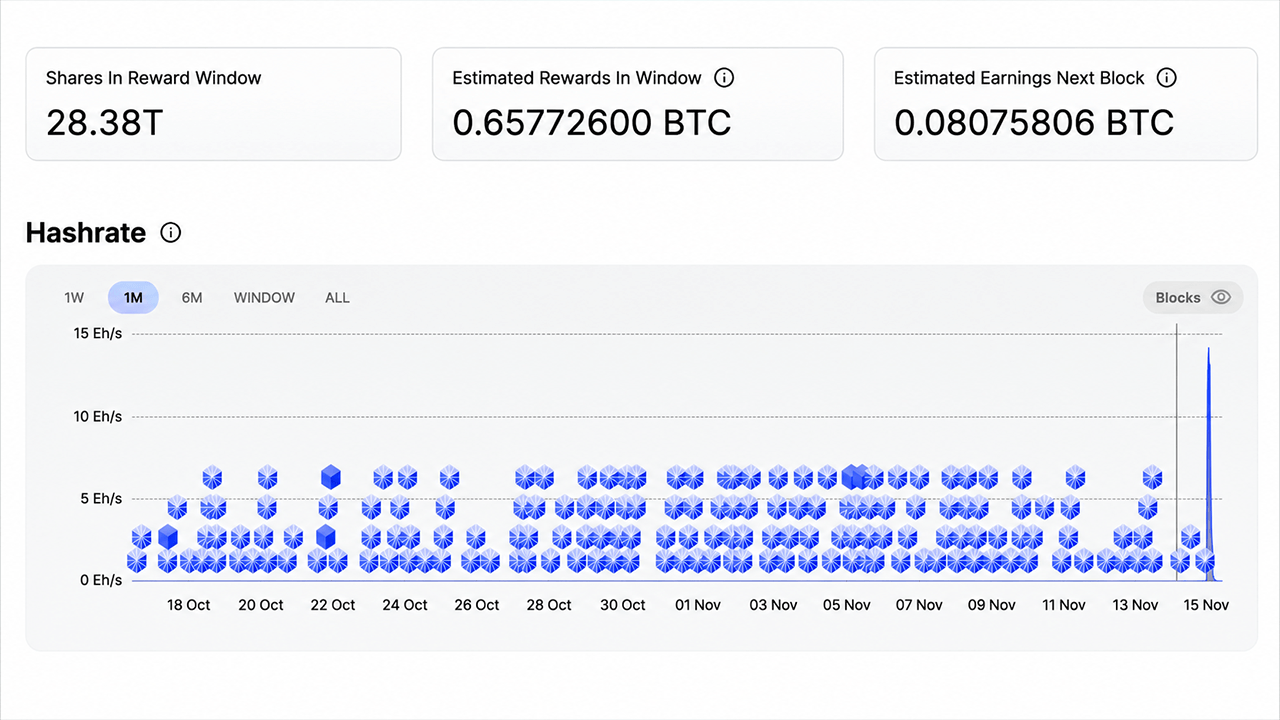
Ocean経由の攻撃者のワーカーダッシュボード。
2023年にJack Dorseyの資金援助を受けて立ち上げられたノンカストディアル型ビットコインマイニングプールのOceanは、マイナーがブロックのコインベース取引を通じて直接支払いを受け取れるようにしている。同プールの公開ダッシュボードには、報告されたインシデント前後に通常とは異なるマイニング活動が示されており、送金先と疑われるアドレスには推定0.65761026 BTCのマイニング報酬が蓄積されていた。
Mempool.spaceの開発者Mononautは次のように述べた。
「うーん、Oceanのダッシュボードによると、盗まれたハッシュから得たシェアは約0.657 BTCだ」
ただし、推定報酬は完了した支払いを構成するものではない。入手可能なブロックチェーン記録では、疑わしいアドレスへの入金取引は確認されておらず、運営者がリダイレクトされたマイニング活動からビットコインを回収していなかったことが示唆された。
疑わしい攻撃を最初に公表したCoreX Hostingはその後、不正なハッシュレートが約100ペタハッシュ毎秒(PH/s)まで減少したと報告した。
Luxorの確認により、不正なリダイレクトが発生したかどうかという中心的な疑問は解消されたが、重要な詳細は依然として未確定のままだ。影響を受けた機器の正確な台数、転用された総計算能力、そしてAI支援による侵害疑惑の技術的仕組みについては、さらなる開示が待たれる。
マイニング事業者にとって、この事件は、攻撃者が暗号資産を直接奪取する必要がなくとも、フリート設定への不正な変更が収益を危険にさらし得ることを示している。Luxorの補償約束は当面の金銭的影響に対処するものだが、今後の調査はより重大な問いに直面することになる。すなわち、攻撃者がそもそも産業用マイニング機器をリダイレクトするのに十分な制御を、どのようにして入手したのかという点である。