




Luxor 證實比特幣挖礦遭駭,並揭露 AI 驅動的攻擊
機器翻譯查看英文原文
閱讀字級閱讀正文 ↓
載入圖片中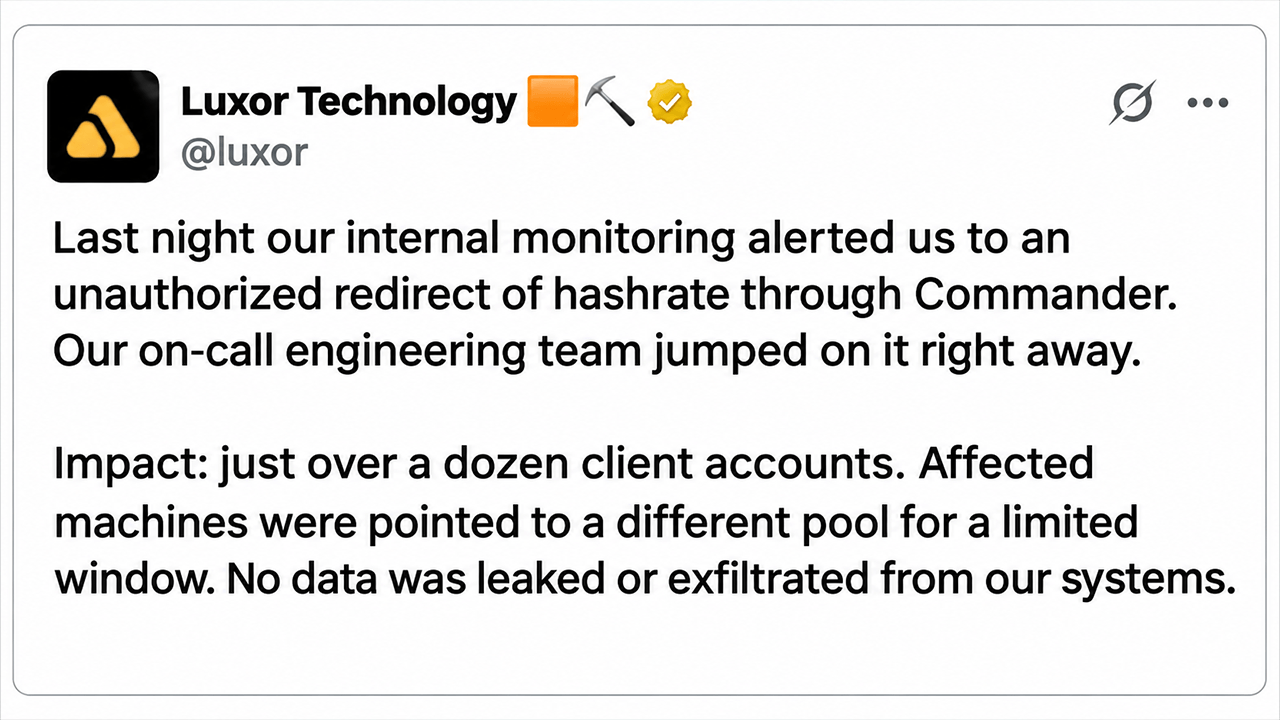
Luxor Technology 已證實,有人透過其 Commander 平台未經授權轉移比特幣挖礦算力,終結了外界對一起涉及數千台礦機的疑似攻擊事件的種種揣測。該公司表示,這起事件在兩小時內即獲控制,受影響的客戶將獲得全額賠償。Luxor 打破沉默,回應比特幣挖礦安全漏洞 起初看似 […]
重點摘要
• Luxor 證實,共有十幾個客戶帳戶受到透過其 Commander 平台未經授權重定向算力的影響。
• 執行長 Nick Hansen 將此次入侵歸因於「精密的 AI 輔助攻擊途徑」,不過該公司尚未公開詳述其機制。
• Luxor 表示已在兩小時內修補該漏洞,阻止了資料外洩,並將賠償受影響客戶損失的挖礦收益。
Luxor打破沉默,回應比特幣挖礦安全漏洞事件
起初看似未經證實的比特幣挖礦劫持事件,如今已發展為經確認的安全事件;Luxor Technology承認,攻擊者透過其Commander管理平台重定向了挖礦設備。
在2026年11月15日(週日)發布的官方聲明中,Luxor披露其內部監控系統偵測到礦池配置遭到未經授權的修改,隨即啟動工程團隊的即時應變。該團隊寫道:
「昨晚,我們的內部監控系統警示我們,有算力透過 Commander 遭到未經授權的重新導向。我們的待命工程團隊立即著手處理。」
根據 Luxor 的說法,受影響的客戶帳戶僅略多於十幾個,礦機被暫時重新導向至另一個礦池。該公司堅稱,其系統中沒有任何資訊遭竊。
「影響範圍:客戶帳戶僅略多於十幾個。受影響的礦機在有限時間內被指向另一個礦池。我們的系統沒有任何資料外洩或被竊取,」該團隊在 X 上披露。
Luxor 解釋,其工程師在兩小時內修補了 Commander,並開始將受影響的設備恢復至原始設定。該公司亦承諾,將就事件期間被轉移的算力,向每一位受影響客戶作出補償。「補償:每一位受影響客戶都將就遭轉移的算力獲得全額賠付,如同其正常挖礦一樣,」Luxor 補充道。
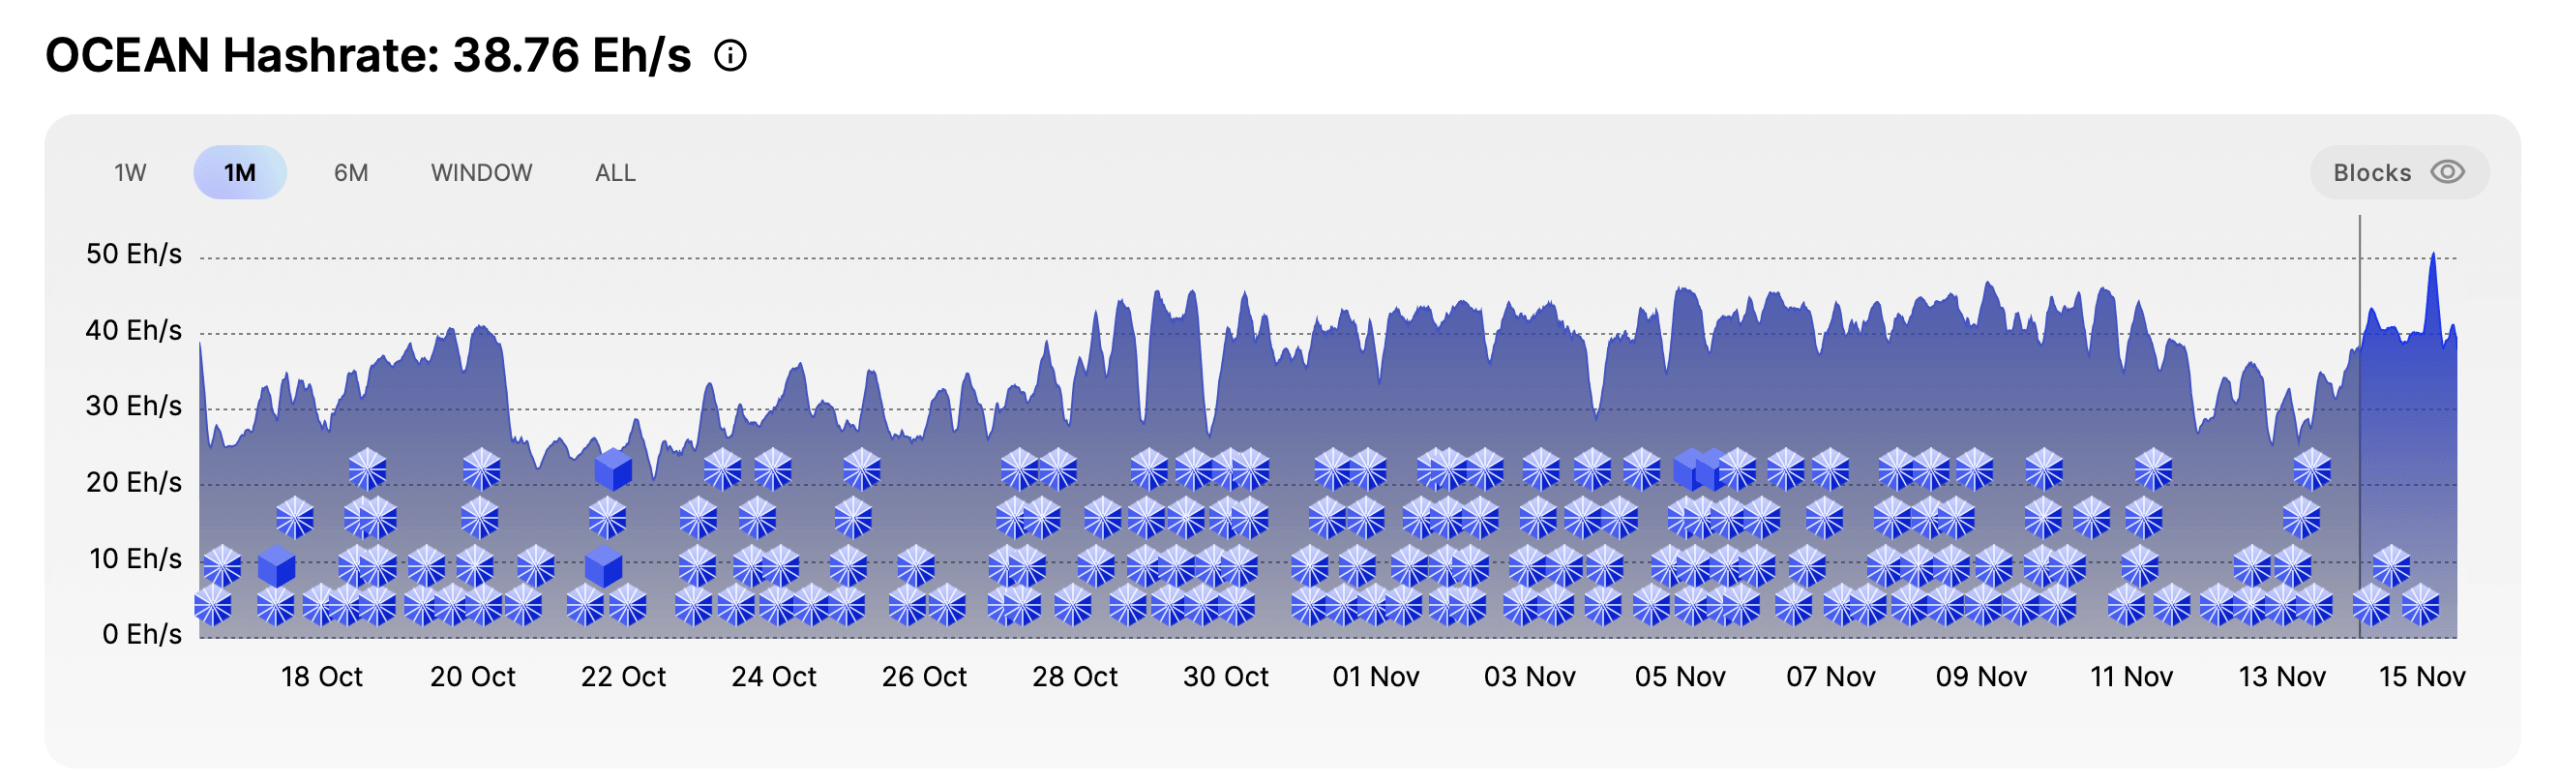
據估計,約有每秒 13 exahash(EH/s)被轉移至 Ocean 的礦池。
該公司進一步強調,此次遭入侵的範圍僅限於 Commander,其礦池與 LuxOS 韌體均未受到影響。
執行長 Nick Hansen 將此次入侵歸因於手法精密的 AI 輔助攻擊
Luxor 執行長 Nick Hansen 隨後對這起事件提供了更為個人的說明,他坦承營運確實受到干擾,並指認這是一起他所稱的人工智慧輔助入侵事件。
「過去12小時相當艱難,」Hansen寫道。他表示,這起入侵事件始於太平洋時間11月14日星期六下午6點左右,影響了部分Commander客戶。這位執行長繼續說道:
「昨天太平洋夏令時間下午6:00左右,部分Commander客戶透過一種精密的AI驅動攻擊向量遭到入侵。」
儘管Hansen將此次入侵歸因於一種AI驅動的手法,Luxor尚未公布技術調查結果,以確切說明攻擊者究竟如何取得存取權限或操縱挖礦設定。
Hansen 詳細說明,工程師在展開更為繁瑣的受影響機器復原程序之前,已先找出並修補了該問題。他也向客戶致歉,並重申 Luxor 將承擔他們的損失。他表示:
「我道歉。你們把礦機隊託付給我們,我們必須做得更好。」
這名高層也表示,受影響的客戶將透過電子郵件收到進一步資訊,而 Luxor 承諾將進行全面的事後分析,檢視這起事件。
OCEAN Mining 數據揭示異常算力活動
在 Luxor 確認之前,週六晚間流傳的報導指出,約有 64,000 台礦機(估計相當於每秒 13 exahash(EH/s))被重新導向至 Ocean 礦池。這些數字仍未經獨立核實,而 Luxor 披露僅有十餘個帳戶遭入侵,並不足以確定受影響礦機的總數。
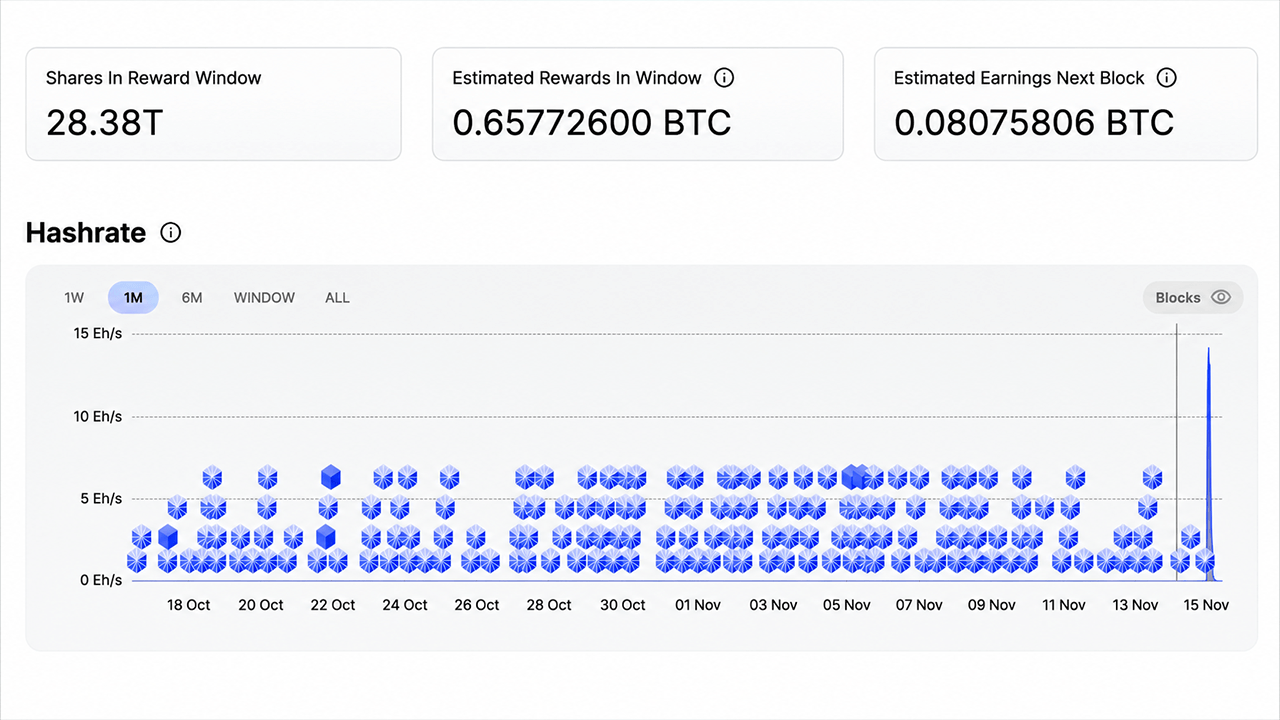
攻擊者透過 Ocean 顯示的礦工儀表板。
Ocean 是一個非託管比特幣礦池,於 2023 年推出,並獲得 Jack Dorsey 的財務支持,允許礦工直接透過區塊 coinbase 交易收取付款。其公開儀表板顯示,在據報事件發生前後出現異常的挖礦活動,而一個疑似目的地地址累積了估計 0.65761026 BTC 的挖礦獎勵。
Mempool.space 開發者 Mononaut 觀察到:
「哎呀,根據 Ocean 的儀表板,從被盜算力中賺取的份額約為 0.657 BTC」
然而,預估獎勵並不構成已完成的付款。可取得的區塊鏈紀錄顯示,該可疑地址並無確認的入帳交易,這表明該營運商尚未從被重定向的挖礦活動中收取比特幣。
最初公開這起疑似攻擊事件的 CoreX Hosting 隨後通報,未經授權的算力已降至約每秒 100 petahash(PH/s)。
Luxor的確認釐清了核心問題,即是否確實發生未經授權的重新導向,但重要細節仍未底定。受影響機器的確切數量、被轉移的總算力,以及這起據稱由AI輔助的入侵事件在技術上的運作機制,仍有待進一步披露。
對礦業營運商而言,這起事件說明,未經授權變更礦機群配置,即可在攻擊者無須直接奪取加密貨幣的情況下危及營收。Luxor的賠償承諾處理了眼前的財務後果,但其即將展開的調查將面對一個更具關鍵性的問題:攻擊者當初究竟是如何取得足夠的控制權,得以重新導向工業級礦機。