以下是Luxor软件漏洞如何转移了64,000台比特币矿机的经过
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中
Luxor事件暴露了挖矿基础设施中的一处关键弱点,引发了人们对矿池安全、奖励损失以及对管理软件信任的担忧。
11月15日,Luxor Technology证实其比特币[BTC]算力通过Commander软件遭到劫持,暴露出其基础设施中的漏洞。
据CoreX Hosting称,约64,000台比特币矿机遭到入侵,其算力合计达13 EH/s,电力被重定向至OCEAN矿池。矿工应得的收益在未经授权的情况下被分配至攻击者的比特币地址。
X页面认为此次攻击是由一个类似团伙所为,该团伙几天前曾入侵Hiveon。客户发现自己的矿池信息在不知情的情况下被更改。
Luxor的管理软件同样遭到入侵,两起攻击存在相似之处。Luxor通过发文证实了这一活动,
受影响的矿机在有限的时间窗口内被指向了另一个矿池。
结果,受攻击的算力降至100 PH/s,而OCEAN的算力则飙升至48.8 EH/s,随后回落至约40 EH/s。
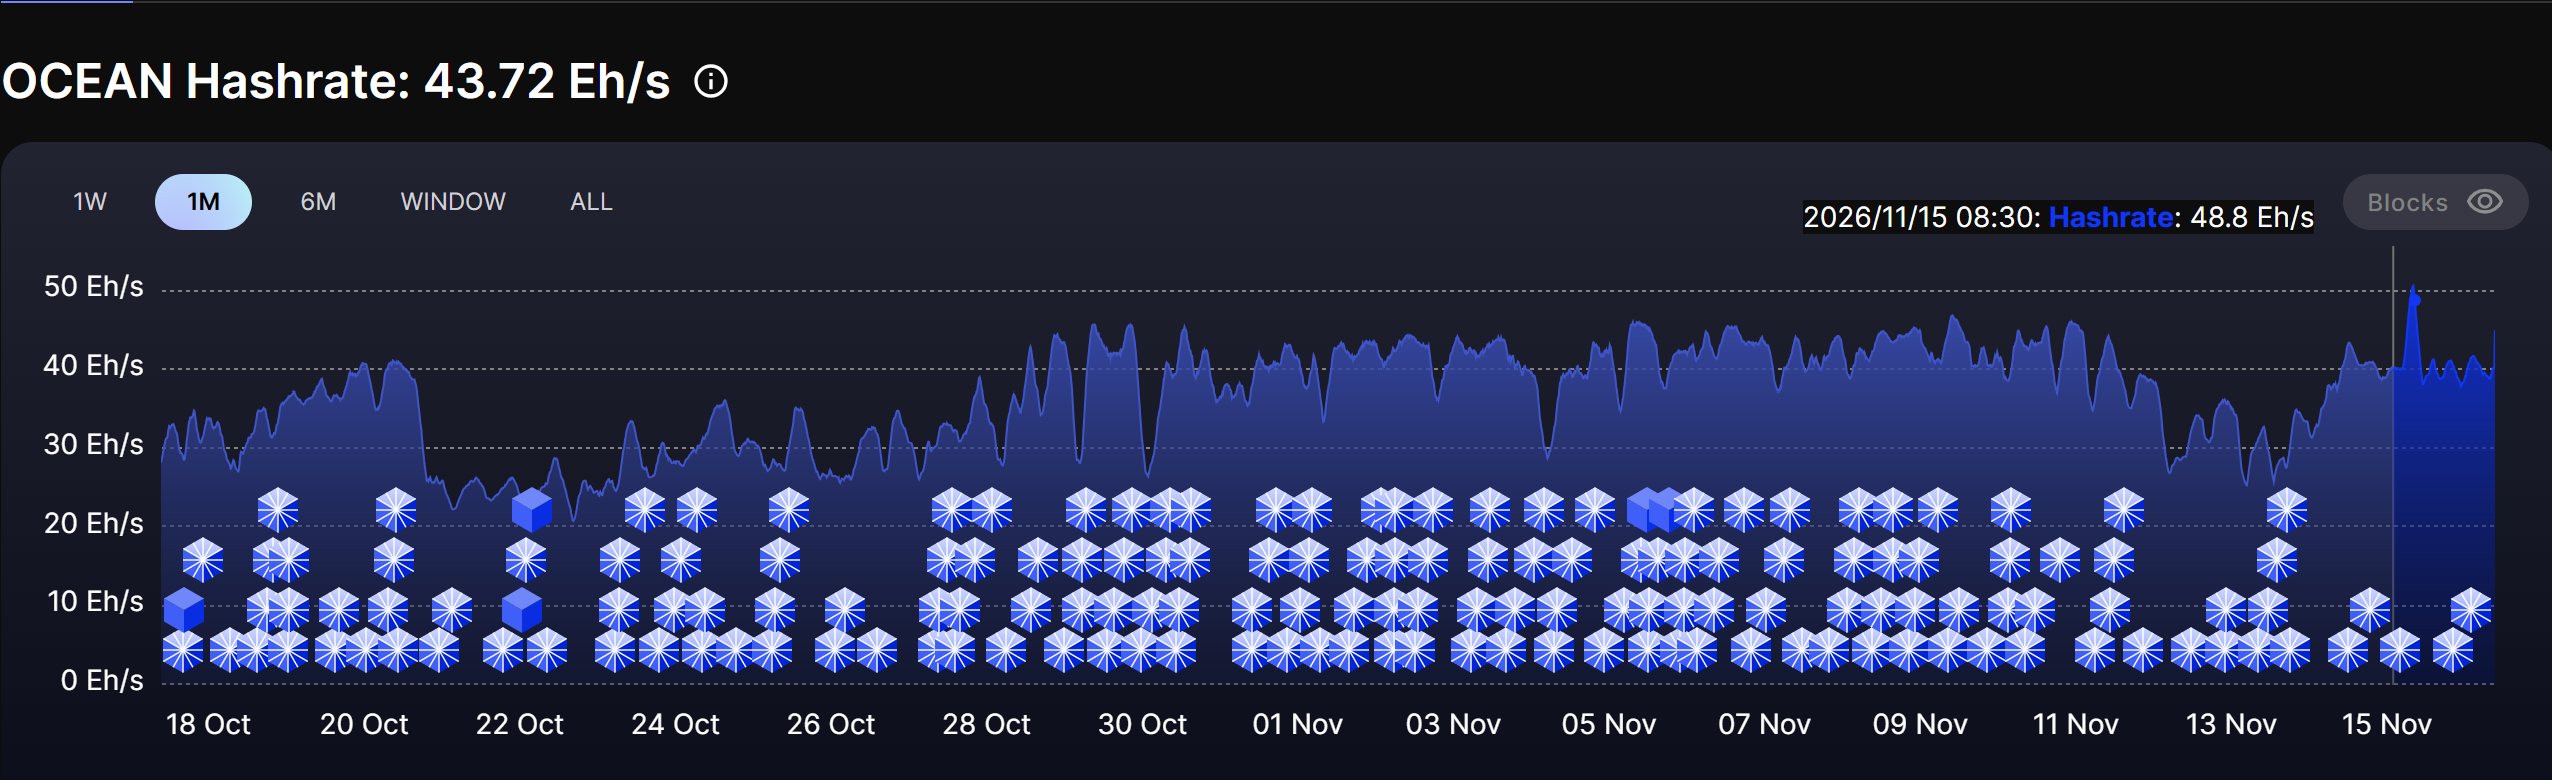
来源:OCEAN
攻击者未能挖出BTC区块,因此没有获得任何奖励。然而,被攻击的矿工失去了获取奖励的机会,因为哈希时间无法挽回。
值得注意的是,令人担忧的是矿工本身没有任何问题。位于其上的管理程序才是薄弱环节。
Luxor Technology就一起比特币挖矿攻击事件作出回应
在意识到系统遭到入侵后,Luxor Technology的值班工程团队立即介入处理。
Commander软件中的漏洞在两小时内得到修补。不过,有人表示那只是紧急补丁,而全面恢复耗时六小时。
尽管其系统没有数据泄露,但仍有十多家客户受到影响。该公司承诺赔偿,并表示:
每一位受影响客户都将就被重定向的算力获得全额赔付,如同其正常挖矿一样。
该公司已向用户保证,Commander 运行正常,无需采取任何操作。他们还确认,Luxor Pool 和 LuxOS 未受影响。
随着运营现已恢复并安排了赔偿,Luxor 或可重建用户信心。一些用户表示,这一应对其实并不算差。
与此同时,最后一枚比特币预计将在 2140 年左右被挖出;此后,矿工将不再获得新的 BTC,只能赚取交易手续费。这意味着比特币矿机的需求依然旺盛,但安全性令人担忧。因此,需要更有力的保障措施才能完全恢复用户的信心。
最终总结
• 这起比特币挖矿安全事件暴露了Luxor基础设施中的漏洞,共有64,000台矿机被劫持。
• Luxor以紧急补丁作出回应,同时承诺赔偿,运营已恢复正常。