Vitalik Buterin 支持以新提案更快实现抗量子以太坊
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中
以太坊联合创始人 Vitalik Buterin 已表态支持 leanPCS,这是一种密码学技术,可帮助该区块链为未来的量子计算威胁做好准备,同时不会显著增加交易成本或链上数据需求。Buterin 的立场转变围绕 EIP-8288 展开,这是一项草案提案,旨在将大型数字签名与密码学证明合并到一个共享的 […]

以太坊联合创始人 Vitalik Buterin 已表态支持 leanPCS,这是一种密码学技术,可帮助该区块链为未来的量子计算威胁做好准备,同时不会显著增加交易成本或链上数据需求。
Buterin的立场转变围绕EIP-8288展开,这是一项草案提案,旨在将大型数字签名和密码学证明合并为一个共享的数学证明。该方法不再要求以太坊逐一存储每个抗量子签名,而是允许计算机在交易被添加到区块链之前聚合验证数据。
在11月16日发布于X的一篇帖子中,Buterin描述了自己观点的转变,写道他对leanPCS的看法已从认为其“完全是胡扯”转变为对这一方法“完全看好”。
该提案针对的是以太坊在为抗量子密码学做准备时面临的最大潜在挑战之一:用于取代当今密码学标准的签名和证明在体积上显著更大。
随着以太坊推进量子防御,Buterin改变了对leanPCS的立场
Buterin的支持表明,人们对一种能让以太坊向抗量子方向过渡更切实可行的方法信心日增。
目前以太坊签名通常占用约65字节。相比之下,据Buterin称,一些抗量子替代方案可能需要1,000至6,000字节。隐私应用所使用的某些密码学证明也可能从几百字节扩大到约128千字节。
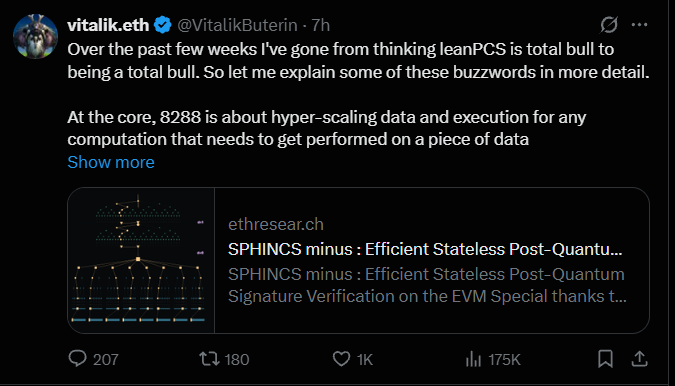
Vitalik Buterin 在 X 上
若将这些额外信息直接存储在以太坊上,将占用相当多的区块空间。这可能推高交易成本,并增加用户与去中心化应用交互的费用。
该方法依赖于多项式承诺方案,这是密码学证明系统中使用的数学工具。通过标准化一个共享的验证组件,不同的证明系统可以使用相同的底层机制,而无需开发者采用完全相同的架构。
Buterin认为,这可以为以太坊提供一条更快的路径,以支持抗量子账户和更先进的密码学应用。
EIP-8288可将数千个签名合并为一个证明
按照这一设计,用户仍会继续提交签名或密码学证明,以证明交易及其他操作是有效的。不过,网络参与者无需逐一存储每一个大型签名,而是可以将多个验证结果合并为聚合证明。
以太坊只需保留交易指令以及足以验证聚合结果的信息,无需将全部体积庞大的签名和证明永久存储在链上。
这些优势还可能超越钱包安全领域。依赖零知识证明的隐私应用可以采用同样的方法,在不泄露敏感信息的前提下证明交易符合规定规则。
通过减少需要单独记录的数据量,证明聚合可以使更先进的密码学功能变得切实可行,而无需将全部存储负担压在以太坊用户身上。
以太坊抗量子转型的三种备选方案
EIP-8288 列出了三种可能方案,用于处理抗量子系统所需的更大签名和证明。
第一种方案 leanSPHINCS 是最专门化的选项。它将支持某一特定系列的基于哈希的抗量子签名,为保护以太坊账户提供了一条相对直接的路径。然而,其功能将仅限于该签名体系。
处于另一端的则是 leanSTARK,这是一种更为通用的方案,可支持不同的签名方案、隐私应用以及更复杂的验证流程。其实施将要求以太坊开发者就用于被验证程序的新编程语言达成一致。
这一决定可能意味着以太坊在架构层面发生重大变化,其影响可能超出其现有的以太坊虚拟机(EVM)框架。
这是Buterin目前青睐的方案,他认为该方案可以大幅提前引入。更广泛的leanSTARK框架可能随后跟进,使以太坊能够随着时间推移扩展其密码学能力。
Buterin称这一机遇是一条通往“密码学证明奇点”的路径,且比开发者此前预期的要早得多。
以太坊抗量子安全路线图势头渐增
Buterin的最新支持正值以太坊开发者日益优先考虑防范潜在量子计算威胁之际。
以太坊基金会在2026年早些时候成立了一个专门的后量子研究团队,同时开发者们一直在探索对账户认证、验证者密钥以及隐私相关密码学的改动。
EIP-8288通过解决抗量子系统所带来的额外数据和验证成本问题,可能成为这一更广泛努力的重要组成部分。
然而,该提案仍处于草案阶段,其参考实现尚未完成。Buterin 的支持并不意味着 leanPCS 已获准部署或已确定主网激活日期。
如果这一方案被证明切实可行,它可能有助于网络采用更强的加密保护,同时限制对交易费用和区块链存储需求的影响。
你认为 leanPCS 能否显著加快以太坊向抗量子安全性的过渡?