




Luxor证实比特币挖矿遭黑客攻击,并披露攻击借助AI实施
机器翻译查看英文原文
阅读字号阅读正文 ↓
加载图片中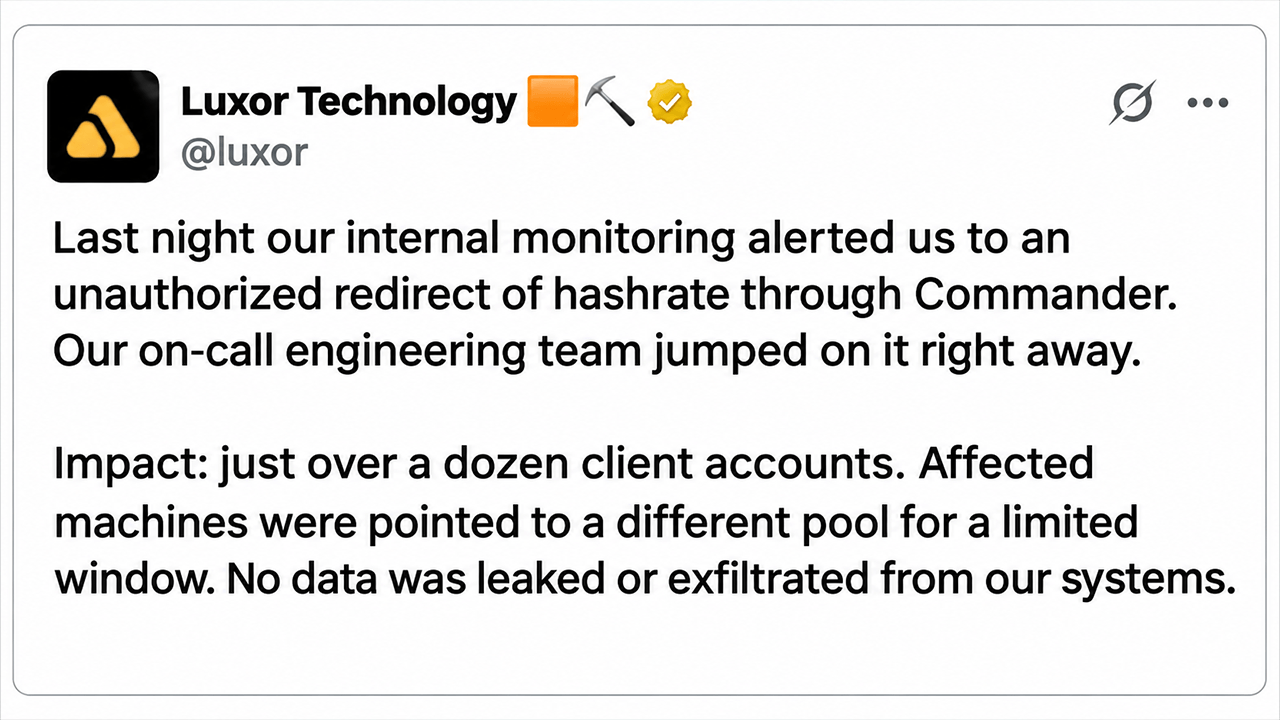
Luxor Technology已证实,有人通过其Commander平台未经授权地重定向了比特币挖矿算力,从而终结了围绕一起据称涉及数千台矿机的攻击事件的种种猜测。该公司表示,事件在两小时内得到控制,受影响客户将获得全额赔偿。Luxor打破沉默,回应比特币挖矿安全漏洞事件。最初看似……[…]
要点
• Luxor证实,通过其Commander平台发生的未经授权算力重定向事件影响了十余个客户账户。
• 首席执行官Nick Hansen将此次入侵归因于“复杂的AI赋能攻击向量”,不过该公司尚未公开披露具体机制。
• Luxor表示已在两小时内修复该漏洞,阻止了数据外泄,并将赔偿受影响客户的挖矿收益损失。
Luxor打破沉默,回应比特币挖矿安全漏洞事件
起初看似未经证实的比特币挖矿劫持事件,现已发展为一起得到确认的安全事件。Luxor Technology承认,攻击者通过其Commander管理平台重定向了挖矿设备。
在2026年11月15日(周日)发布的官方声明中,Luxor披露其内部监控系统检测到矿池配置遭到未经授权的修改,随即启动了紧急工程响应。该团队写道:
“昨晚,我们的内部监控系统向我们发出警报,称有算力通过Commander被未经授权地重定向。我们的值班工程团队立即着手处理。”
据Luxor称,受影响的客户账户略多于十几个,相关矿机被临时重定向至另一个矿池。该公司坚称其系统未遭任何信息窃取。
“影响范围:略多于十几个客户账户。受影响的矿机在有限的时间窗口内被指向了另一个矿池。我们的系统没有数据泄露或被窃取,”该团队在X上披露。
Luxor解释称,其工程师在两小时内修复了Commander,并开始将受影响的设备恢复至原始配置。该公司还承诺,将就事件期间被转移的算力向每一位受影响客户进行赔偿。Luxor补充道:“赔偿方案:每一位受影响客户都将就遭重定向的算力获得全额赔付,视同其正常挖矿。”
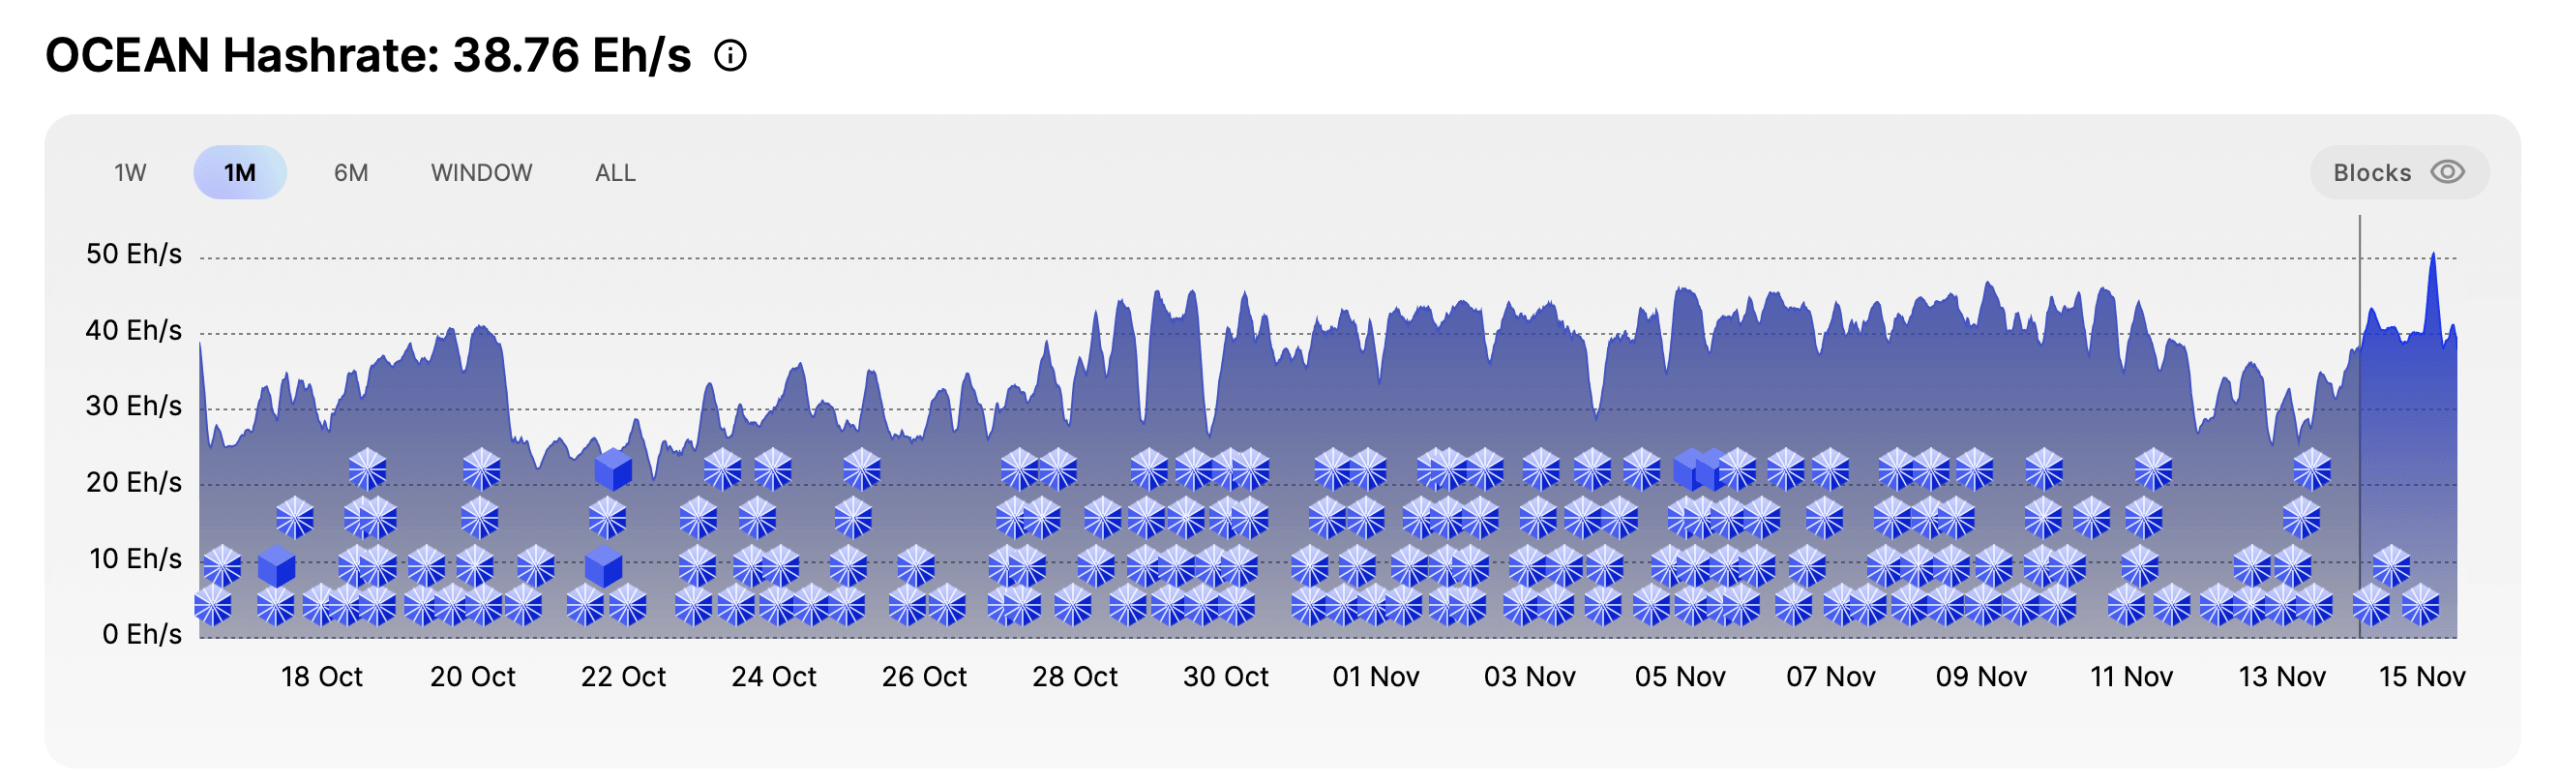
据估计,约有每秒13艾哈希(EH/s)的算力被重定向至Ocean的矿池。
该公司进一步强调,此次入侵仅限于Commander平台,其矿池和LuxOS固件均未受影响。
首席执行官尼克·汉森将此次入侵归因于复杂的AI辅助攻击
Luxor首席执行官尼克·汉森随后对此次事件作出了更为个人化的描述,承认了运营中断,并指认这是一起他所称的人工智能辅助入侵。
“过去12个小时相当艰难,”汉森写道。他表示,入侵始于太平洋时间11月14日星期六下午6点左右,影响了Commander平台的部分客户。这位首席执行官继续说道:
“昨天太平洋夏令时下午6:00左右,Commander平台的部分客户遭到入侵,攻击通过一种复杂的AI赋能途径实施。”
尽管汉森将此次入侵归因于一种AI赋能的方法,但Luxor尚未公布技术调查结果,以确切说明攻击者是如何获得访问权限或操纵挖矿配置的。
Hansen详细说明,工程师们已定位并修复了该问题,随后才着手进行更为繁琐的受影响机器恢复工作。他还向客户致歉,并重申Luxor将承担他们的损失。他表示:
“我深表歉意。你们将矿机集群托付给我们,我们必须做得更好。”
这位高管还表示,受影响客户将通过电子邮件收到更多信息,同时Luxor承诺将对该事件进行全面的事后复盘。
OCEAN Mining数据揭示异常算力活动
在Luxor确认之前,周六晚间流传的报道称,约有64,000台矿机(估计相当于每秒13艾哈希,即13 EH/s)被重定向至Ocean矿池。这些数字仍未得到独立核实,而Luxor披露的仅十余个遭入侵账户,并不能确定受影响矿机的总数。
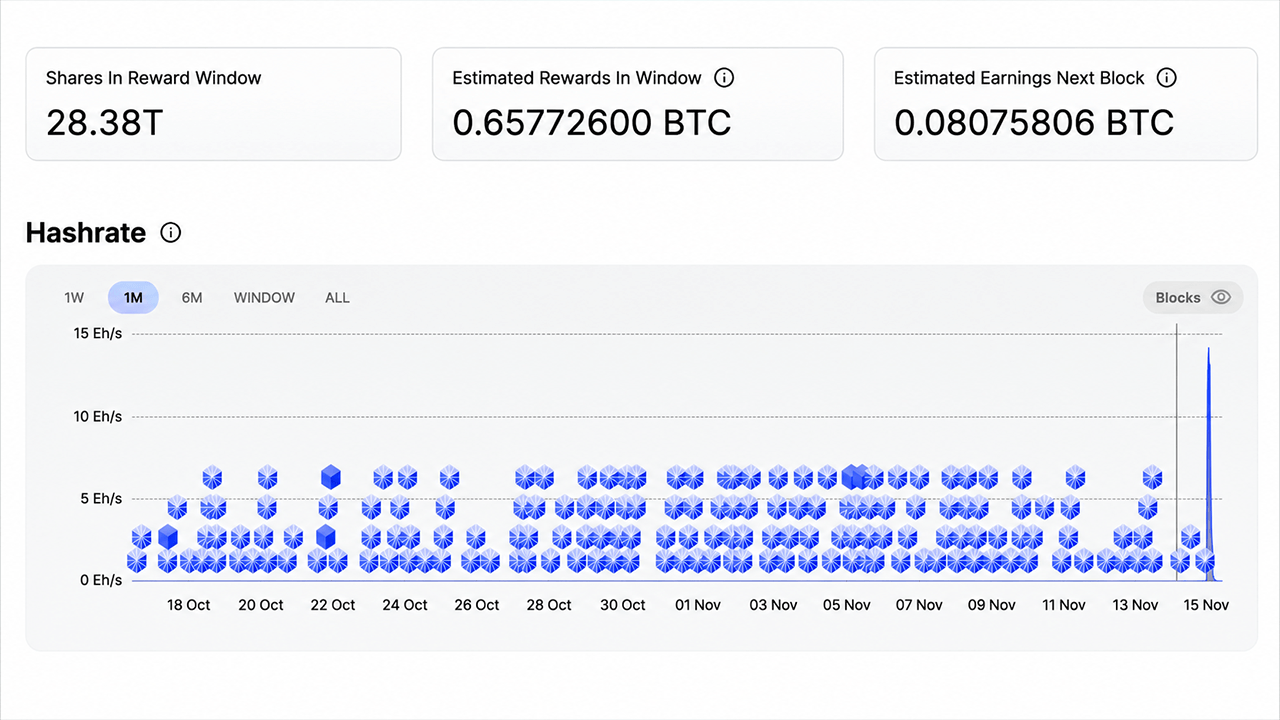
攻击者通过Ocean平台的工作节点仪表盘。
Ocean是一个非托管比特币矿池,于2023年推出,并获得Jack Dorsey的资金支持,允许矿工直接通过区块coinbase交易获得付款。其公开仪表盘显示,在据报事件发生前后出现了异常的挖矿活动,而一个疑似接收地址累计获得了约0.65761026 BTC的挖矿奖励。
Mempool.space开发者Mononaut观察到:
“哎,根据Ocean的仪表盘数据,从被盗算力中赚取的份额约为0.657 BTC”
然而,预估奖励并不等同于已完成的支付。可查的区块链记录显示,该可疑地址没有已确认的入账交易,这表明运营方尚未从被重定向的挖矿活动中收取比特币。
最初公开这起疑似攻击的CoreX Hosting随后报告称,未经授权的算力已降至约100拍哈希每秒(PH/s)。
Luxor的确认解决了是否存在未经授权重定向这一核心问题,但重要细节仍未确定。受影响矿机的确切数量、被转移的总算力,以及所称AI辅助入侵的技术机制,均有待进一步披露。
对矿场运营者而言,此次事件表明,未经授权更改矿机集群配置即可危及收入,而攻击者无需直接夺取加密货币。Luxor的赔偿承诺解决了直接的财务后果,但其即将展开的调查将面临一个更具实质性的问题:攻击者究竟是如何获得足够控制权,从而重定向工业级矿机的。