




Luxor confirma invasão à mineração de bitcoin e revela ataque com uso de IA
Machine translatedView English original
Reading sizeRead report ↓
Loading image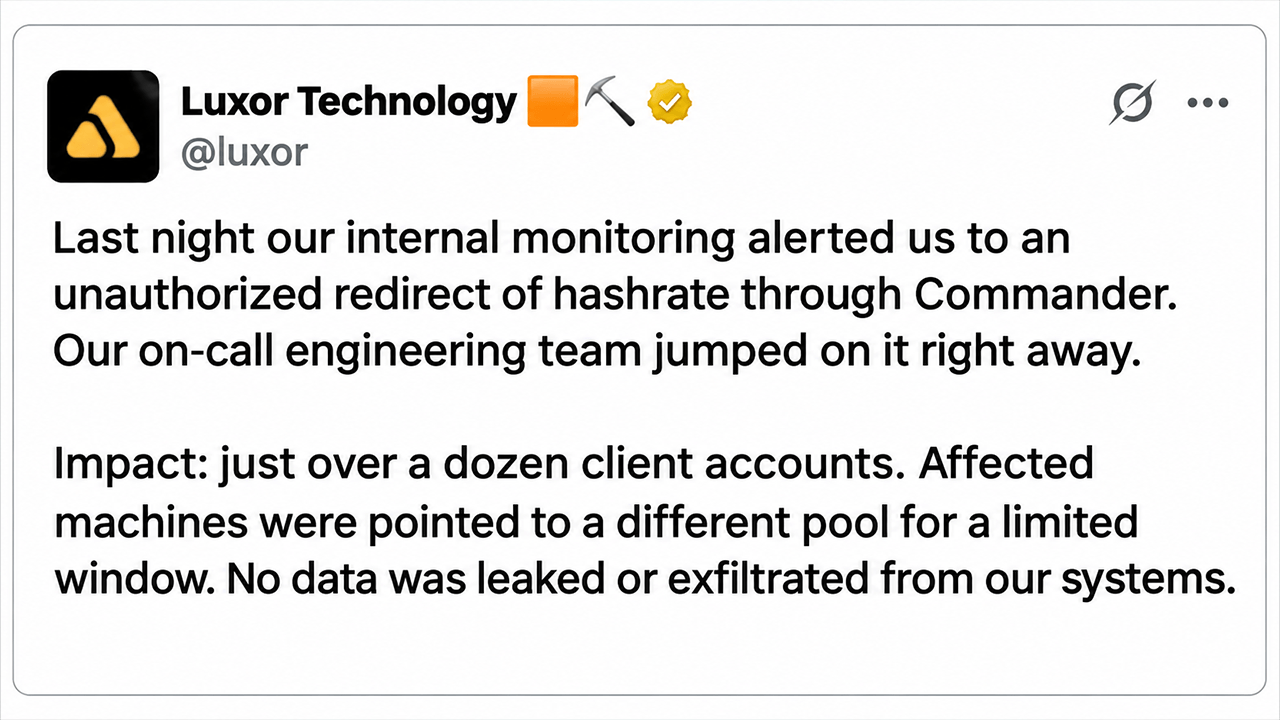
A Luxor Technology confirmou um redirecionamento não autorizado de hashrate de mineração de bitcoin por meio de sua plataforma Commander, encerrando as especulações em torno de um suposto ataque envolvendo milhares de máquinas de mineração. A empresa afirma que o incidente foi contido em duas horas e que os clientes afetados receberão compensação integral. Luxor rompe o silêncio sobre falha de segurança na mineração de bitcoin O que inicialmente parecia ser […]
Principais conclusões
• A Luxor confirmou que pouco mais de uma dúzia de contas de clientes foi afetada pelo redirecionamento não autorizado de hashrate por meio de sua plataforma Commander.
• O CEO Nick Hansen atribuiu o comprometimento a um “vetor sofisticado habilitado por IA”, embora a empresa não tenha detalhado publicamente o mecanismo.
• A Luxor afirma que corrigiu a vulnerabilidade em duas horas, impediu a exfiltração de dados e compensará os clientes afetados pela receita de mineração perdida.
Luxor quebra o silêncio sobre violação de segurança na mineração de bitcoin
O que inicialmente parecia ser um sequestro não verificado de mineração de bitcoin transformou-se em um incidente de segurança confirmado, com a Luxor Technology reconhecendo que atacantes redirecionaram equipamentos de mineração por meio de sua plataforma de gestão Commander.
Em comunicado oficial divulgado no domingo, 15 de novembro de 2026, a Luxor informou que sistemas internos de monitoramento detectaram modificações não autorizadas nas configurações dos pools de mineração, o que motivou uma resposta imediata da equipe de engenharia. A equipe escreveu:
“Na noite passada, nosso monitoramento interno nos alertou sobre um redirecionamento não autorizado de hashrate por meio do Commander. Nossa equipe de engenharia de plantão agiu imediatamente.”
Segundo a Luxor, pouco mais de uma dúzia de contas de clientes foi afetada, com máquinas de mineração temporariamente redirecionadas para outro pool. A empresa sustenta que nenhuma informação foi roubada de seus sistemas.
“Impacto: pouco mais de uma dúzia de contas de clientes. As máquinas afetadas foram direcionadas para um pool diferente por um período limitado. Nenhum dado foi vazado ou exfiltrado de nossos sistemas”, divulgou a equipe no X.
A Luxor explicou que seus engenheiros corrigiram o Commander em duas horas e começaram a restaurar os equipamentos afetados às suas configurações originais. A empresa também se comprometeu a reembolsar cada cliente afetado pelo poder computacional desviado durante o incidente. “Compensação: cada cliente afetado será pago integralmente pelo hashrate redirecionado, como se tivesse minerado normalmente”, acrescentou a Luxor.
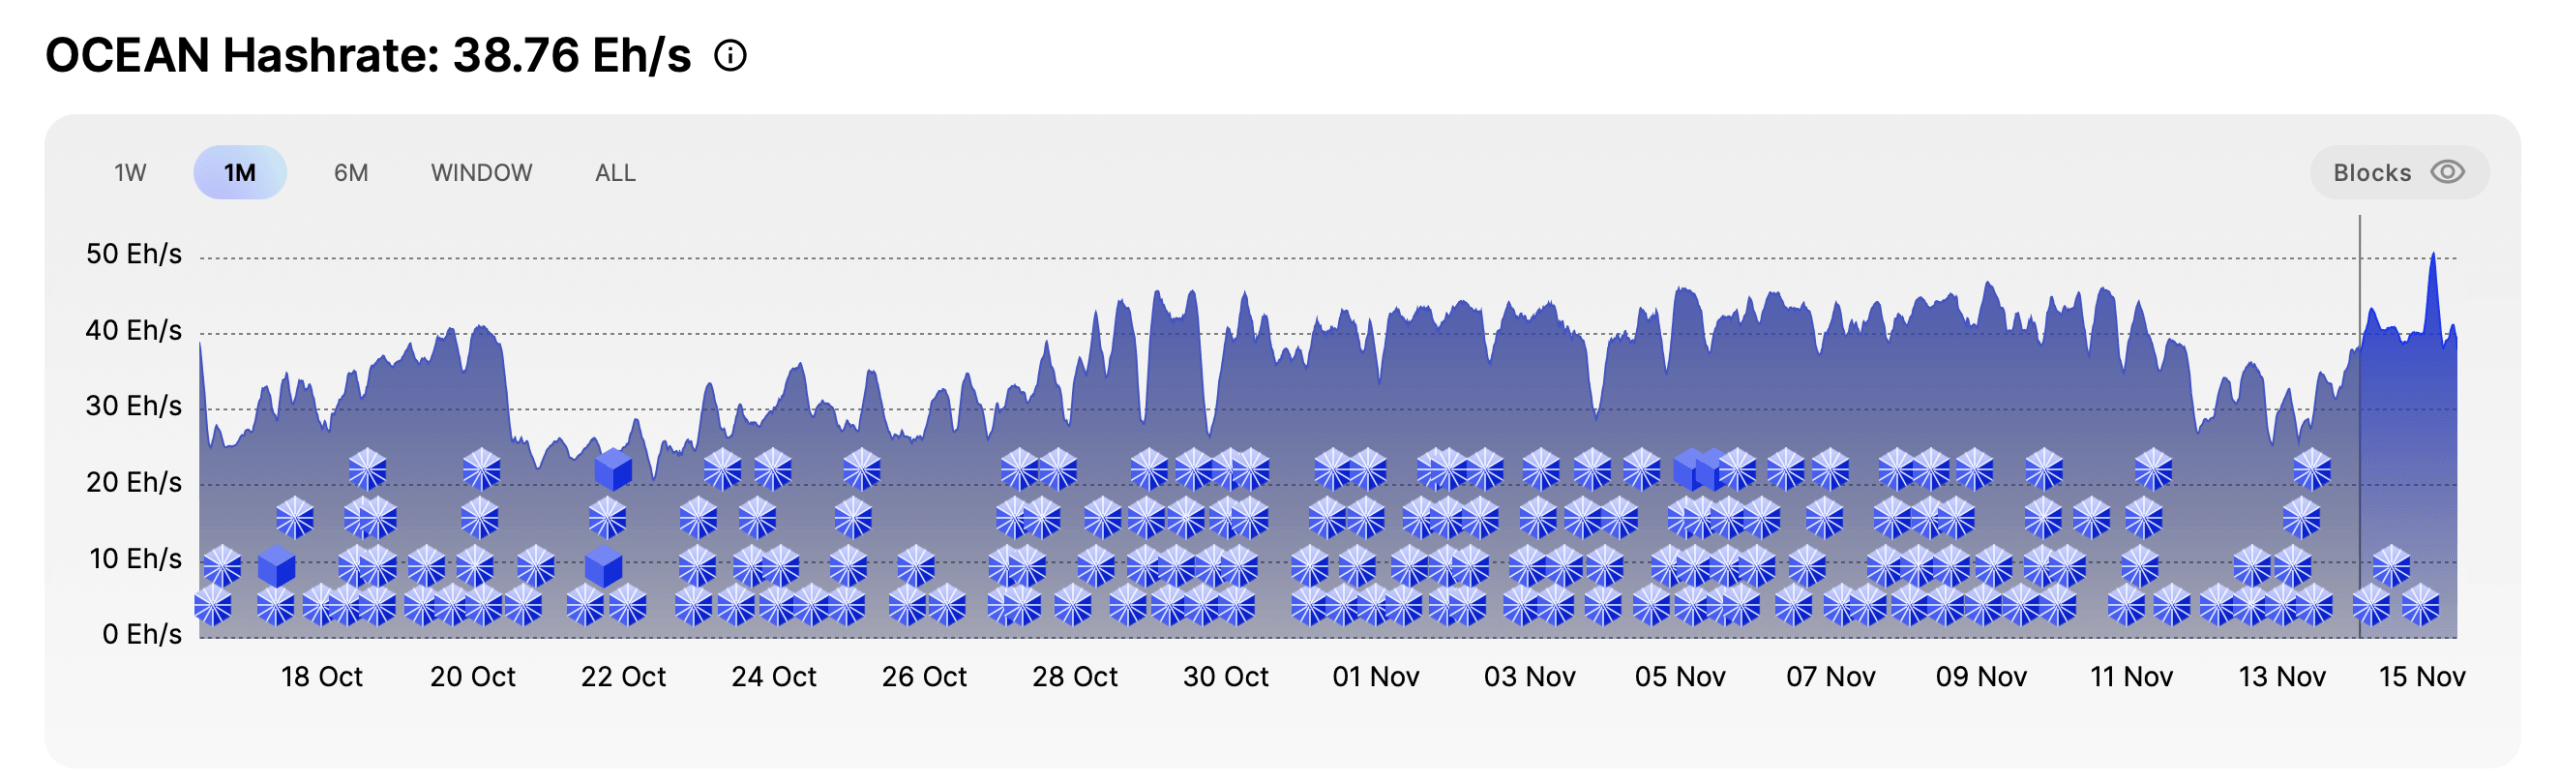
Estimativas indicam que cerca de 13 exahash por segundo (EH/s) foram redirecionados para o pool de mineração da Ocean.
A empresa enfatizou ainda que o comprometimento ficou restrito ao Commander, permanecendo seu pool de mineração e o firmware LuxOS não afetados.
CEO Nick Hansen atribui o comprometimento a um sofisticado ataque viabilizado por IA
O CEO da Luxor, Nick Hansen, ofereceu posteriormente um relato mais pessoal do incidente, reconhecendo a interrupção operacional e identificando o que descreveu como uma intrusão auxiliada por inteligência artificial.
“As últimas 12 horas foram bastante difíceis”, escreveu Hansen. Ele afirmou que a invasão começou por volta das 18h do horário do Pacífico no sábado, 14 de novembro, afetando um subconjunto de clientes do Commander. O CEO prosseguiu:
“Por volta das 18h PDT de ontem, um subconjunto de clientes do Commander foi comprometido, por meio de um vetor sofisticado habilitado por IA.”
Embora Hansen tenha atribuído a intrusão a um método habilitado por IA, a Luxor ainda não publicou conclusões técnicas que estabeleçam com precisão como os atacantes obtiveram acesso ou manipularam as configurações de mineração.
Hansen detalhou que os engenheiros identificaram e corrigiram o problema antes de iniciar o processo mais trabalhoso de restaurar as máquinas afetadas. Ele também pediu desculpas aos clientes e reiterou que a Luxor cobriria suas perdas. Ele disse:
“Peço desculpas. Vocês confiam a nós o seu parque de máquinas, e precisamos ser melhores.”
O executivo também observou que os clientes afetados receberiam informações adicionais por e-mail, enquanto a Luxor prometeu uma análise pós-incidente abrangente examinando o ocorrido.
Dados de Mineração da OCEAN Revelam Atividade Incomum de Hashrate
Antes da confirmação da Luxor, relatos que circularam no final do sábado sugeriam que aproximadamente 64.000 máquinas de mineração, representando uma estimativa de 13 exahash por segundo (EH/s), haviam sido redirecionadas para o pool de mineração Ocean. Esses números permanecem sem verificação independente, e a divulgação da Luxor de pouco mais de uma dúzia de contas comprometidas não estabelece o número total de máquinas afetadas.
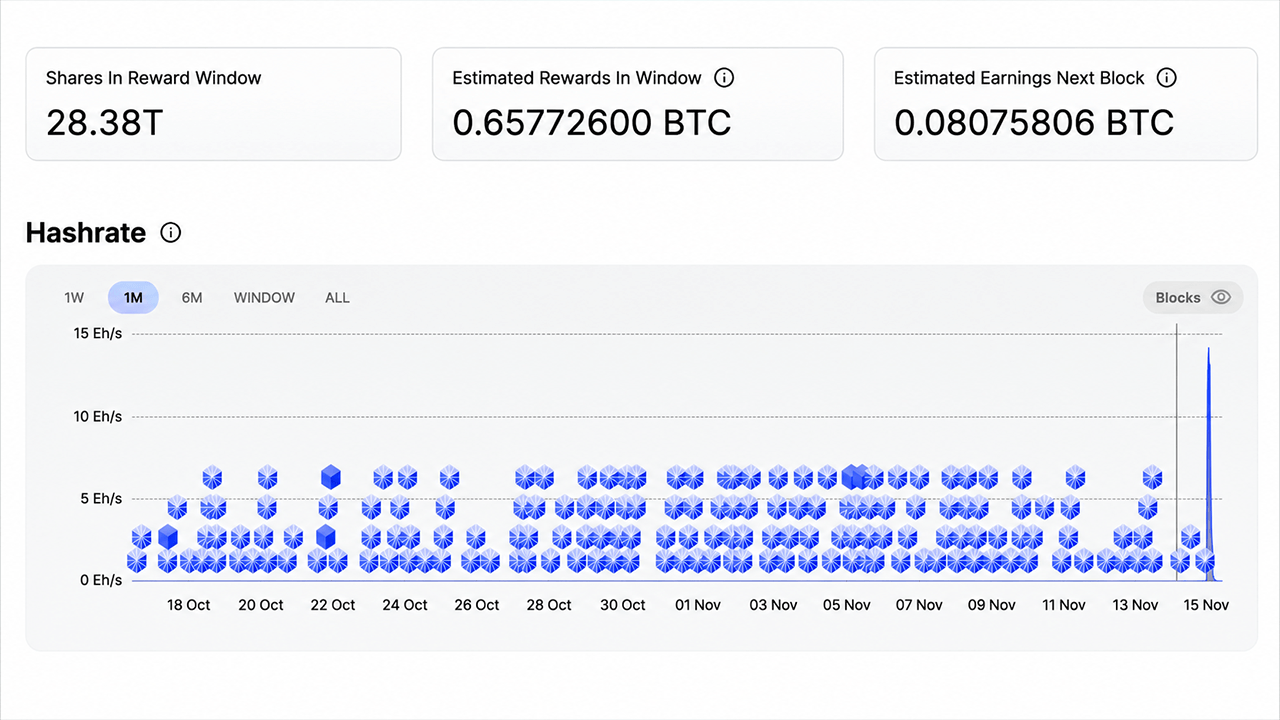
O painel de trabalhadores do atacante via Ocean.
A Ocean, um pool de mineração de Bitcoin não custodial lançado em 2023 com apoio financeiro de Jack Dorsey, permite que os mineradores recebam pagamentos diretamente por meio de transações coinbase de blocos. Seu painel público mostrou atividade de mineração incomum em torno do incidente relatado, enquanto um endereço de destino suspeito acumulou cerca de 0,65761026 BTC em recompensas de mineração.
O desenvolvedor do Mempool.space, Mononaut, observou:
“Oof, cerca de 0,657 BTC em participações obtidas com hash roubado, segundo o painel da Ocean”
No entanto, recompensas estimadas não constituem pagamentos concluídos. Os registros de blockchain disponíveis não mostraram transações de entrada confirmadas para o endereço suspeito, sugerindo que o operador não havia coletado bitcoin da atividade de mineração redirecionada.
A CoreX Hosting, que inicialmente divulgou o suposto ataque, relatou posteriormente que o hashrate não autorizado havia caído para aproximadamente 100 petahash por segundo (PH/s).
A confirmação da Luxor resolve a questão central sobre se houve redirecionamento não autorizado, mas detalhes importantes permanecem indefinidos. O número exato de máquinas afetadas, o poder computacional total desviado e a mecânica técnica do suposto comprometimento assistido por IA aguardam divulgação adicional.
Para os operadores de mineração, o incidente ilustra como alterações não autorizadas nas configurações do parque de equipamentos podem comprometer a receita sem exigir que os atacantes se apoderem diretamente de criptomoedas. O compromisso de compensação da Luxor aborda as consequências financeiras imediatas, mas sua investigação futura enfrentará uma questão mais relevante: como os atacantes obtiveram controle suficiente para redirecionar equipamentos industriais de mineração em primeiro lugar.