




비트코인 지갑 제조사 트레저, 고객 데이터 또 노출됐다고 밝혀
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중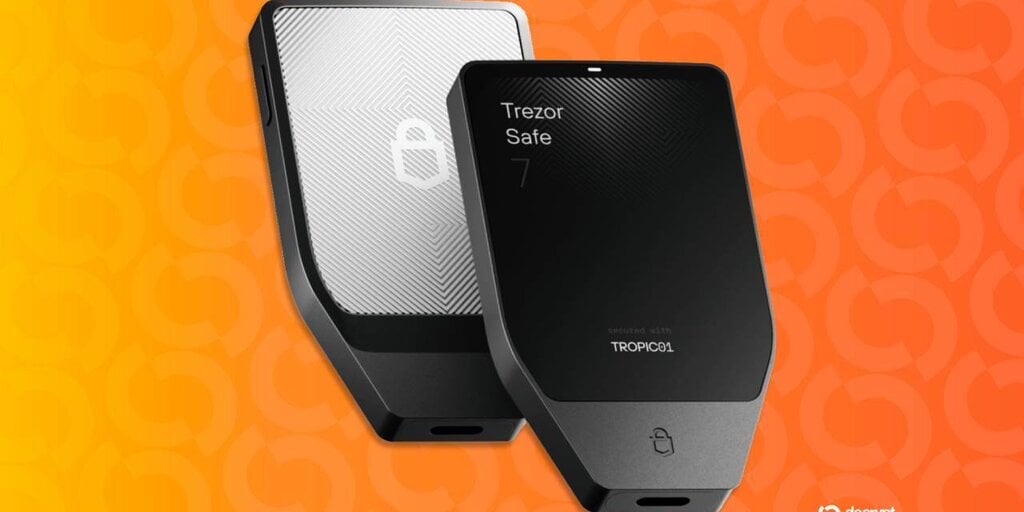
트레저의 두 번째 배송 파트너가 3개월 만에 해킹당해 구매자들의 주소와 주문 세부 정보가 노출됐다.
요약
• 해커들이 11월 7일 배송 파트너사인 Skladon을 해킹한 후 약 27,000건의 Trezor 주문 기록을 빼낸 것으로 알려졌다.
• 유출된 데이터에는 고객 주소와 구매 내역이 포함되어 있지만, Trezor는 지갑 백업, PIN, 패스프레이즈는 노출되지 않았다고 밝혔다.
• 이번 공개는 올해 초 Trezor의 파트너사인 ShipMonk와 Brevo에서 발생한 별개의 해킹 사건에 이은 것이며, 회사는 데이터 보존 정책을 강화하고 있다.
Trezor의 '마지막 제3자 침해 이후 경과 일수' 카운터가 다시 한 번 0으로 초기화됐다.
월요일 공개된 회사 발표에 따르면, 이번에는 해커들이 배송 파트너인 Skladon의 시스템에 접근해 약 27,000건의 하드웨어 지갑 주문과 관련된 정보를 유출한 것으로 보인다.
침해는 11월 7일에 발생했지만, Skladon은 11월 15일에야 Trezor에 이를 통보했다. 유출된 기록은 8월 9일부터 11월 7일 사이에 이루어진 주문을 포함하며, 고객의 전체 이름, 전화번호, 배송지 및 이메일 주소와 함께 구매한 제품 및 그 가격이 담겨 있다.
11월 BTC 최고치
트레저는 자사 시스템은 침해되지 않았으며 지갑 백업, PIN 또는 패스프레이즈는 관련되지 않았다고 밝혔다. 이번 침해만으로 공격자가 구매자의 코인을 옮길 수 있는 것은 아니지만, 공격자에게 잠재적으로 위험한 조합, 즉 주거지 주소와 누군가가 암호화폐 보관용으로 설계된 기기를 구매했다는 증거를 제공한다.
이번 최신 사건은 8월 배송 파트너 해킹과 9월 이메일 제공업체 침해에 이어 발생한 것으로, 석 달이 조금 넘는 기간에 세 건의 별도 제3자 보안 사고가 발생한 셈이다.
Trezor는 일부 고객이 이미 사기성 전화를 받았다고 신고했다고 밝혔다. 범죄자들은 지갑의 정확한 모델과 가격을 언급해 원치 않는 전화, 문자, 편지를 정당한 것처럼 보이게 하거나, 주소를 이용해 암호화폐를 보유했을 가능성이 있는 사람을 특정할 수 있다.
제3자 제공업체와 관련된 익숙한 문제
지난 8월 물류 제공업체 ShipMonk는 처음에는 Trezor 고객 14,000명 미만에게 영향을 미친 것으로 보이는 침해 사고를 겪었다. 갱신된 조사에서 ShipMonk가 삭제되었다는 보장에도 불구하고 보관하고 있던 2019년부터 2021년까지의 미국 구매자 67,000명의 기록이 추가로 발견되면서, 총 피해자는 80,689명으로 늘어났다.
9월에는 또 다른 사건이 발생했는데, 이번에는 마케팅 이메일 제공업체인 Brevo에서였다. 해커들은 Trezor의 정식 이메일 채널을 이용해 가짜 보안 경고를 유포했으며, 이 경고는 수신자들에게 지갑 백업을 요구하는 앱을 설치하도록 촉구했다. Trezor는 이후 347,149개의 이메일 주소가 유출되었다고 밝혔다.
이는 Trezor가 이 문제와 처음 맞닥뜨린 사건이 아니었다. 2022년에는 Mailchimp 내부자 공격이 Trezor 사용자들을 겨냥했고, 2024년에는 외부 지원 포털이 침해되어 최대 66,000명의 연락처 정보가 위험에 노출되었다.
그 여파는 받은편지함 스팸에 그치지 않을 수 있다. 2월에는 하드웨어 지갑 소유자들에게 가짜 편지가 발송되었는데, Trezor 브랜드와 홀로그램, 피싱 사이트로 연결되는 QR 코드까지 갖추고 있었다.
트레저 공식 스토어의 주문에 외부 업체가 관여한 이유를 묻자, 트레저는 그것은 기본적으로 기술 문제가 아니라 물류 문제라고 답했다. 이 회사는 X의 한 댓글에 "우리 규모와 글로벌 범위를 가진 기업은 제3자 서비스 제공업체 없이는 효율적으로 운영될 수 없다"고 답했다.
안녕하세요, 우리 규모와 글로벌 범위를 가진 기업은 제3자 서비스 제공업체 없이는 효율적으로 운영될 수 없습니다. 가능한 한 많은 부분을 내부에서 처리하는 것이 목표이지만, 비즈니스의 모든 부분을 우리가 직접 하는 것은 현실적이지 않습니다. Skladon은 트레저 주문을 처리하는 파트너 중 하나입니다,… — Trezor (@Trezor) 2026년 11월 16일
Skladon은 소포 배송에 필요한 정보만 보유했으며, 글로벌 유통의 모든 단계를 자체적으로 처리하는 것은 현실적이지 않다고 밝혔다.
트레저는 스클라돈이 미국으로 배송하지 않기 때문에 이번 사건으로 미국 구매자들은 영향을 받지 않았다고 밝혔다. 영향을 받은 고객들에게는 가능한 범위에서 통지가 이루어졌으나, 8월 9일부터 14일 사이에 주문한 일부 사람들은 트레저가 이미 기록을 익명화했기 때문에 이메일을 받지 못할 수 있다.
이 회사는 18개 유럽 국가의 택배 보관함이나 수령 지점에서 익명 수령을 도입해 구매자들이 자택 주소를 제공하지 않아도 되도록 했다. 또한 주문 데이터 보존 기간을 90일에서 45일로 단축하는 작업을 진행 중이며, 배송 파트너들도 동일한 정책을 따라야 한다고 밝혔다.
트레저는 고객들에게 주문과 관련된 예상치 못한 전화나 메시지를 무시하고, 우려 사항은 공식 지원 사이트를 통해 확인하며, 지갑 백업을 절대 공유하지 말라고 권고했다. 이 회사는 데이터 보호 당국에 신고했지만, 공격자들이 어떻게 스클라돈의 시스템에 침입했는지는 아직 공개하지 않았다.