Voici comment une faille logicielle chez Luxor a détourné 64 000 mineurs de Bitcoin
Machine translatedView English original
Reading sizeRead report ↓
Loading image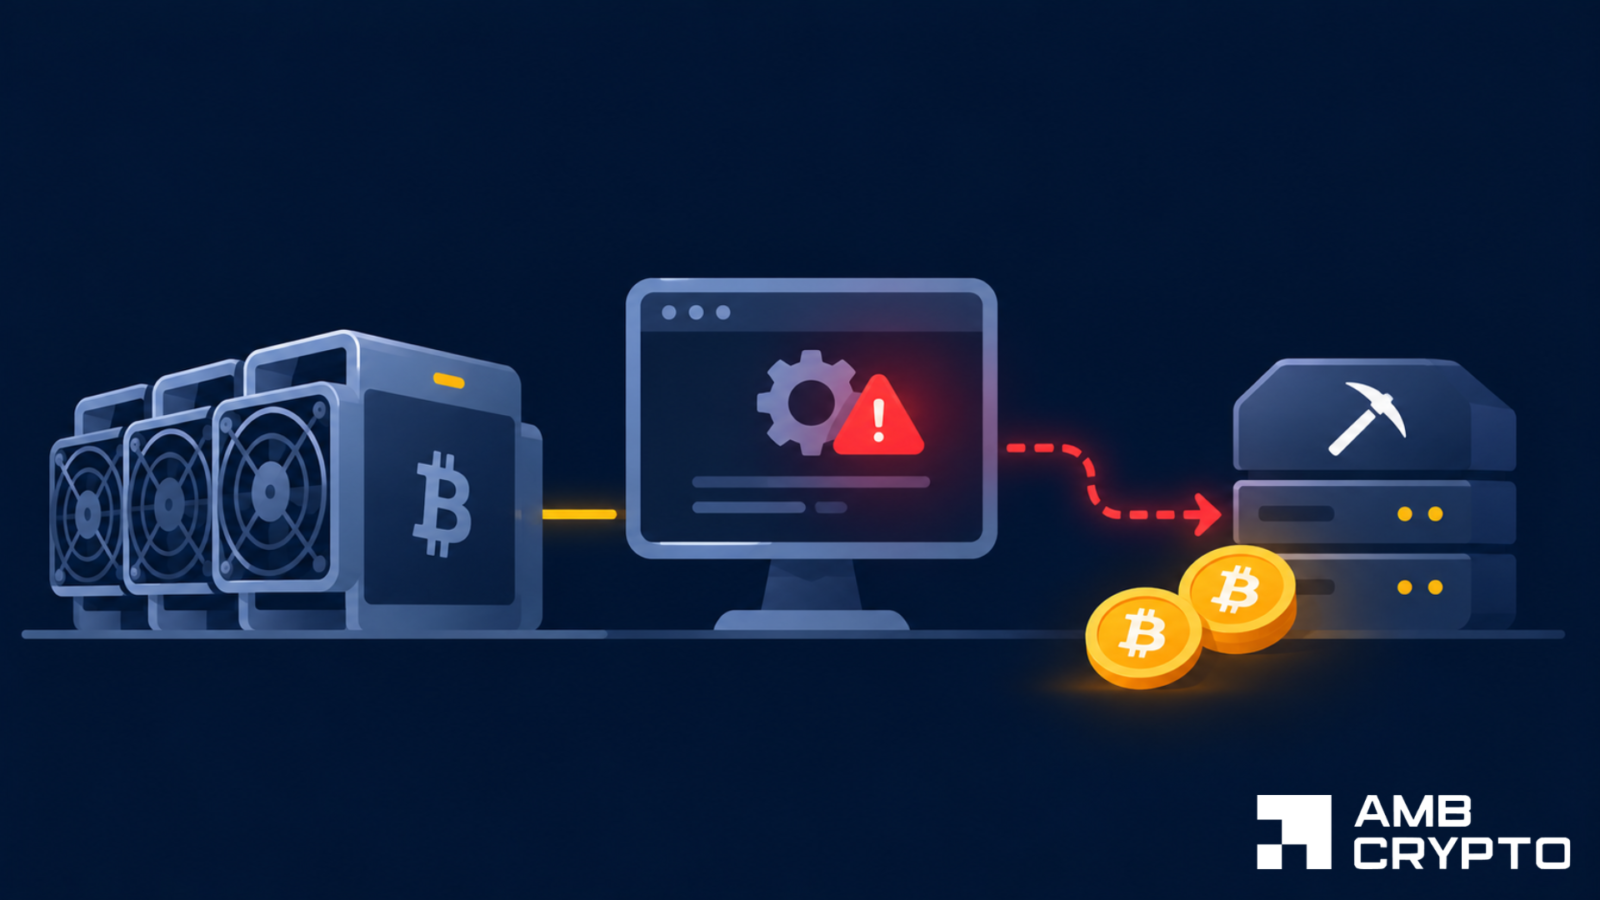
L'incident de Luxor a mis en évidence une faiblesse critique de l'infrastructure minière, suscitant des inquiétudes quant à la sécurité des pools, aux récompenses perdues et à la confiance accordée aux logiciels de gestion.
Le 15 novembre, Luxor Technology a confirmé que sa puissance de minage de Bitcoin [BTC] avait été détournée via le logiciel Commander, exposant des vulnérabilités dans son infrastructure.
Selon CoreX Hosting, environ 64 000 mineurs de Bitcoin représentant un hashrate de 13 EH/s ont été compromis, et la puissance a été redirigée vers le pool de minage OCEAN. Les paiements destinés aux mineurs ont été attribués sans autorisation à l'adresse Bitcoin de l'attaquant.
La page X a estimé que l'attaque avait été menée par un groupe similaire à celui qui avait compromis Hiveon quelques jours plus tôt. Des clients ont découvert que les informations de leur pool avaient été modifiées à leur insu.
Luxor a également été compromis au niveau de son logiciel de gestion, ce qui présente des similitudes entre les deux attaques. Luxor a confirmé cette activité en écrivant :
Les machines concernées ont été redirigées vers un autre pool pendant une fenêtre limitée.
En conséquence, le taux de hachage attaqué est tombé à 100 PH/s, tandis que celui d'OCEAN a grimpé à 48,8 EH/s avant de redescendre à environ 40 EH/s.
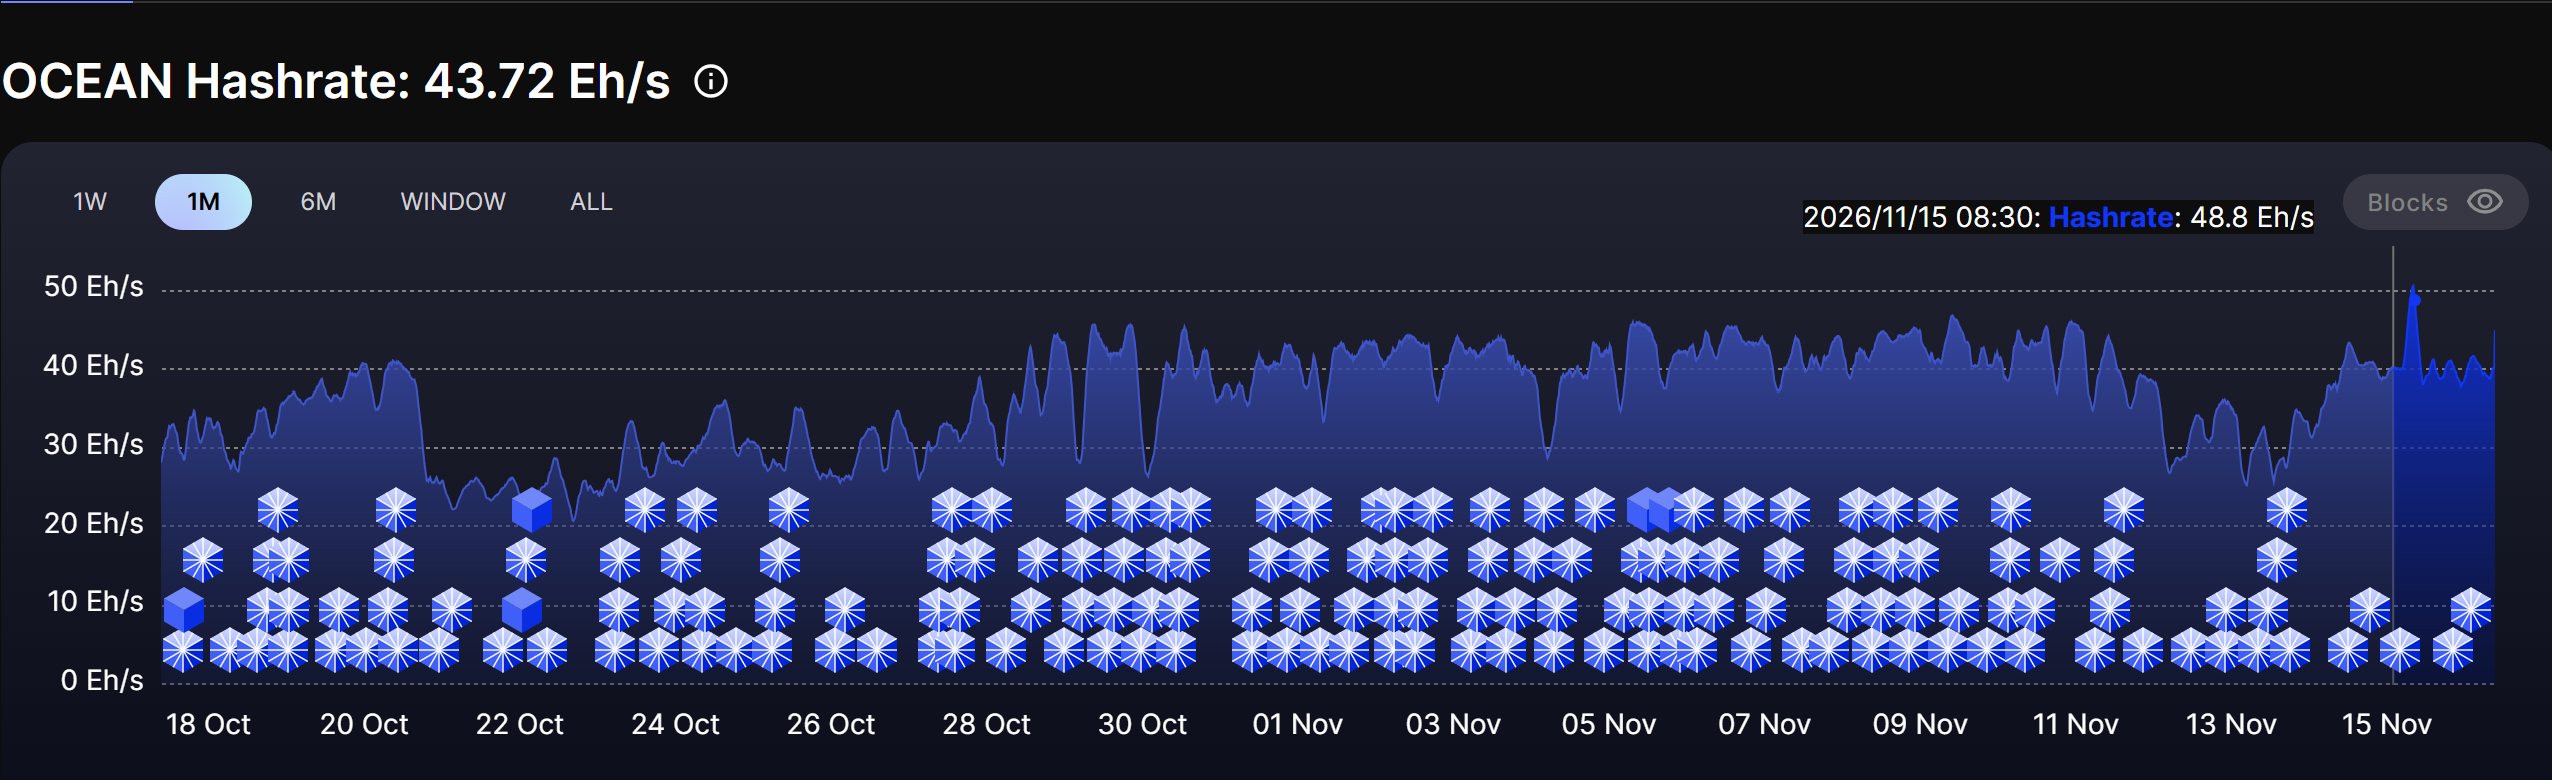
Source : OCEAN
L'attaquant n'a pas réussi à miner un bloc BTC ; il n'a donc reçu aucune récompense. Toutefois, les mineurs attaqués ont perdu la possibilité de gagner des récompenses, car le temps de hachage ne peut pas être récupéré.
Notamment, l'aspect effrayant était qu'il n'y avait rien d'anormal chez les mineurs eux-mêmes. Le programme de gestion perché au-dessus d'eux constituait le point faible.
Luxor Technology réagit à une attaque contre le minage de Bitcoin
Après avoir pris conscience de la compromission, l'équipe d'ingénieurs d'astreinte de Luxor Technology s'est immédiatement saisie de la question.
La vulnérabilité du logiciel Commander a été corrigée en deux heures. Certains affirment toutefois qu'il s'agissait du correctif d'urgence et que la restauration complète a pris six heures.
Bien qu'aucune donnée n'ait fuité de leur système, plus d'une douzaine de clients ont été affectés. L'entreprise a promis une compensation, déclarant :
Chaque client affecté sera intégralement indemnisé pour le hashrate redirigé, comme s'il avait miné normalement.
L'entreprise a assuré aux utilisateurs que Commander fonctionne normalement et qu'aucune action n'est nécessaire. Elle a également confirmé que Luxor Pool et LuxOS n'ont pas été touchés.
Les opérations étant désormais rétablies et une indemnisation étant prévue, Luxor pourrait restaurer la confiance des utilisateurs. Certains utilisateurs ont déclaré que la réponse n'était pas mauvaise du tout.
Parallèlement, le dernier bitcoin devrait être miné vers 2140 ; par la suite, les mineurs ne gagneront plus de nouveaux BTC, mais uniquement des frais de transaction. Cela signifie que la demande de mineurs de bitcoin reste élevée, mais la sécurité est une préoccupation. Par conséquent, des garanties plus solides sont nécessaires pour rétablir pleinement la confiance des utilisateurs.
Résumé final
• La faille dans le minage de Bitcoin a exposé des vulnérabilités dans l'infrastructure de Luxor, avec 64 000 mineurs détournés.
• Luxor a réagi par un correctif d'urgence tout en promettant une compensation, alors que les opérations revenaient à la normale.