




El fabricante de monederos Bitcoin Trezor afirma que los datos de sus clientes volvieron a quedar expuestos
Machine translatedView English original
Reading sizeRead report ↓
Loading image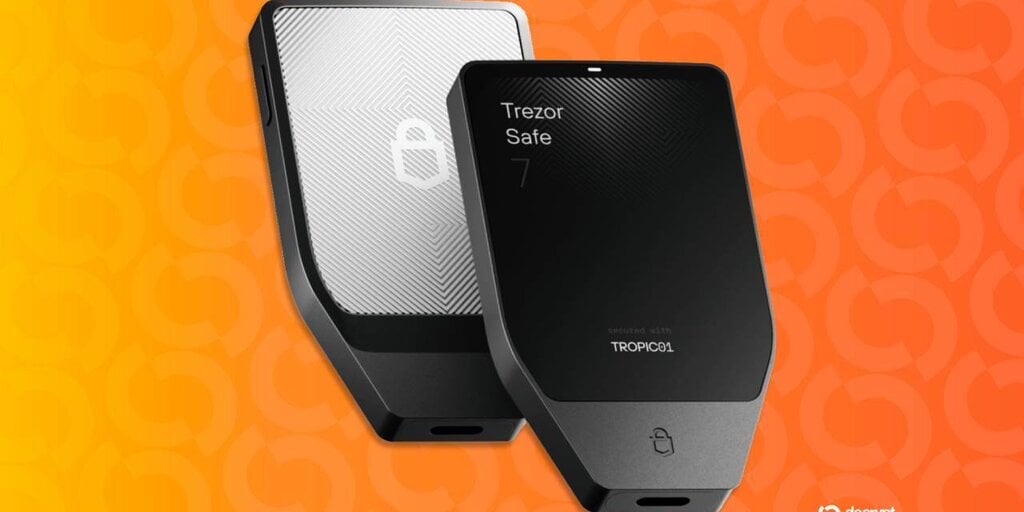
Un segundo socio de envíos de Trezor fue vulnerado en tres meses, lo que expuso las direcciones de los compradores y los detalles de los pedidos.
En resumen
• Se dice que los hackers exportaron registros de alrededor de 27.000 pedidos de Trezor tras vulnerar al socio de reparto Skladon el 7 de noviembre.
• Los datos filtrados incluyen direcciones de clientes y detalles de compra, pero Trezor afirma que las copias de seguridad de las carteras, los PIN y las frases de contraseña no quedaron expuestos.
• La revelación se produce tras las brechas separadas sufridas en los socios de Trezor ShipMonk y Brevo a principios de este año; la empresa está endureciendo su política de retención de datos.
El contador de «días desde la última brecha de un tercero» de Trezor se ha vuelto a poner a cero una vez más.
En esta ocasión, los hackers accedieron a los sistemas del socio de envíos Skladon y probablemente exportaron información vinculada a aproximadamente 27.000 pedidos de monederos hardware, según una divulgación de la empresa publicada el lunes.
La intrusión se produjo el 7 de noviembre, pero Skladon no notificó a Trezor hasta el 15 de noviembre. Los registros expuestos abarcan pedidos realizados entre el 9 de agosto y el 7 de noviembre, e incluyen los nombres completos de los clientes, números de teléfono, direcciones de entrega y de correo electrónico, además de los productos que compraron y sus precios.
Máximos de BTC en noviembre
Trezor afirmó que sus propios sistemas no fueron comprometidos y que no se vieron involucradas copias de seguridad de monederos, PINs ni frases de contraseña. La brecha no permite, por sí sola, que un atacante mueva las monedas de un comprador, pero le proporciona una combinación potencialmente peligrosa: una dirección particular y la evidencia de que alguien compró un dispositivo diseñado para almacenar criptomonedas.
El incidente más reciente sigue a un hackeo a un socio de envíos en agosto y a una brecha en un proveedor de correo electrónico en septiembre, lo que suma tres incidentes de seguridad distintos de terceros en poco más de tres meses.
Trezor afirmó que algunos clientes ya han reportado llamadas telefónicas fraudulentas. Los delincuentes podrían citar el modelo exacto y el precio de una cartera para hacer que una llamada, un mensaje de texto o una carta no solicitados parezcan legítimos, o usar una dirección particular para identificar a alguien que podría poseer criptomonedas.
Un problema conocido con los proveedores externos
En agosto, el proveedor de logística ShipMonk sufrió una brecha que en un principio parecía afectar a menos de 14.000 clientes de Trezor. Una investigación actualizada descubrió registros de otros 67.000 compradores estadounidenses de entre 2019 y 2021 que ShipMonk había conservado pese a las garantías de que se habían eliminado, lo que eleva el total a 80.689 personas.
Septiembre trajo otro incidente, esta vez en el proveedor de correo electrónico de marketing Brevo. Los piratas informáticos utilizaron el canal de correo electrónico legítimo de Trezor para distribuir una falsa advertencia de seguridad que instaba a los destinatarios a instalar una aplicación que solicitaba sus copias de seguridad de la cartera. Trezor declaró posteriormente que se habían exportado 347.149 direcciones de correo electrónico.
No fueron los primeros roces de Trezor con el problema. Un ataque interno en Mailchimp se dirigió contra usuarios de Trezor en 2022, y una brecha en 2024 de su portal de soporte externo puso en riesgo los datos de contacto de hasta 66.000 personas.
Las consecuencias pueden ir más allá del correo no deseado en la bandeja de entrada. En febrero, se enviaron cartas falsas a propietarios de carteras de hardware, con la imagen de marca de Trezor, hologramas y códigos QR que dirigían a sitios de phishing.
Cuando se le preguntó por qué un pedido de la tienda oficial de Trezor involucraba a una empresa externa, Trezor respondió que se trata básicamente de una cuestión logística, no de un problema técnico. «Las empresas de nuestro tamaño y alcance global no pueden operar de manera eficiente sin proveedores de servicios externos», respondió la compañía a un comentario en X.
Hola, las empresas de nuestro tamaño y alcance global no pueden operar de manera eficiente sin proveedores de servicios externos. El objetivo es gestionar internamente todo lo posible, pero hacer nosotros mismos cada parte del negocio no es realista. Skladon es uno de los socios que entrega los pedidos de Trezor,… — Trezor (@Trezor) 16 de noviembre de 2026
Señaló que Skladon solo disponía de la información necesaria para entregar los paquetes, y que gestionar internamente cada etapa de la distribución global no era realista.
Trezor afirma que Skladon no envía a Estados Unidos, por lo que los compradores estadounidenses no se vieron afectados por este incidente. Se ha notificado a los clientes afectados siempre que ha sido posible, aunque algunas personas que hicieron pedidos entre el 9 y el 14 de agosto podrían no recibir un correo electrónico porque Trezor ya había anonimizado sus registros.
La empresa ha introducido la recogida anónima en taquillas de paquetería o puntos de recogida en 18 países europeos, lo que permite a los compradores evitar facilitar una dirección particular. También está trabajando para reducir la conservación de los datos de los pedidos de 90 a 45 días y afirma que los socios de envío tendrán que seguir la misma política.
Trezor aconseja a los clientes que ignoren las llamadas y mensajes inesperados sobre sus pedidos, que consulten cualquier duda a través de su sitio oficial de soporte y que nunca compartan una copia de seguridad de la cartera. Ha notificado a una autoridad de protección de datos, pero aún no ha revelado cómo accedieron los atacantes a los sistemas de Skladon.