Así desvió una brecha de software de Luxor a 64.000 mineros de Bitcoin
Machine translatedView English original
Reading sizeRead report ↓
Loading image
El incidente de Luxor puso al descubierto una debilidad crítica en la infraestructura de minería, lo que genera preocupación por la seguridad de los pools, las recompensas perdidas y la confianza en el software de gestión.
El 15 de noviembre, Luxor Technology confirmó que su potencia de minería de Bitcoin [BTC] fue secuestrada mediante el software Commander, lo que expuso vulnerabilidades en su infraestructura.
Según CoreX Hosting, alrededor de 64.000 mineros de Bitcoin con una tasa de hash de 13 EH/s se vieron comprometidos, y la energía se redirigió al pool de minería OCEAN. Los pagos a los mineros se asignaron a la dirección de Bitcoin del atacante sin autorización.
La página de X consideró que el ataque fue realizado por un grupo similar que comprometió a Hiveon un par de días antes. Los clientes descubrieron que la información de su pool había cambiado sin su conocimiento.
Luxor también se vio comprometida en el software de gestión, lo que presenta similitudes entre ambos ataques. Luxor confirmó esta actividad al escribir:
Las máquinas afectadas fueron redirigidas a un pool diferente durante un periodo limitado.
Como resultado, la tasa de hash atacada cayó a 100 PH/s, mientras que la de OCEAN se disparó hasta 48,8 EH/s antes de volver a situarse en torno a 40 EH/s.
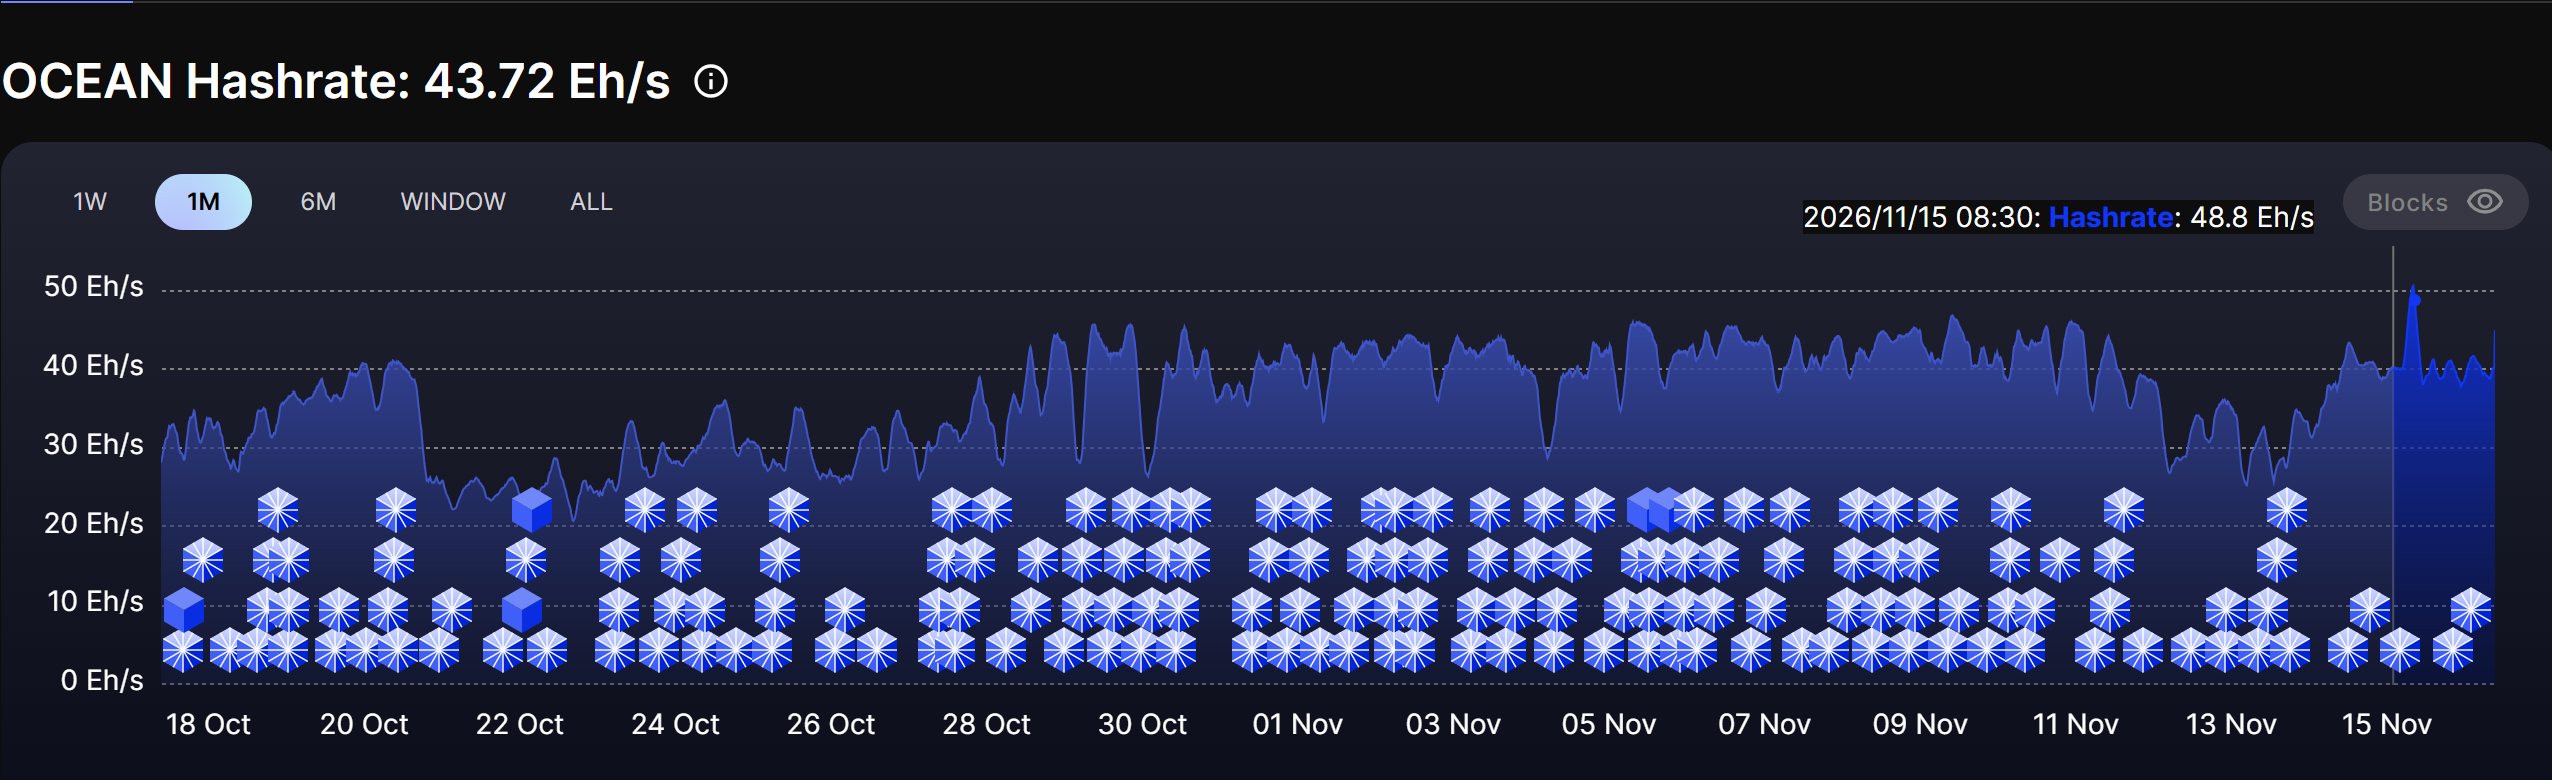
Fuente: OCEAN
El atacante no logró minar un bloque de BTC; por lo tanto, no recibió ninguna recompensa. Sin embargo, los mineros atacados perdieron la oportunidad de ganar recompensas, ya que el tiempo de hashing no se puede recuperar.
Cabe destacar que el aspecto alarmante fue que los mineros en sí no tenían ningún problema. El programa de gestión situado por encima de ellos era el punto débil.
Luxor Technology responde a un ataque de minería de Bitcoin
Tras percatarse del compromiso, el equipo de ingeniería de guardia de Luxor Technology intervino de inmediato en el asunto.
La vulnerabilidad en el software Commander se parcheó en dos horas. Sin embargo, algunos afirman que ese fue el parche de emergencia y que la restauración completa llevó seis horas.
Aunque no se filtraron datos de su sistema, más de una docena de clientes se vieron afectados. La empresa prometió una compensación, afirmando:
A cada cliente afectado se le pagará en su totalidad por el hashrate redirigido, como si hubiera minado con normalidad.
La empresa ha asegurado a los usuarios que Commander funciona con normalidad y que no es necesario tomar ninguna medida. También confirmaron que Luxor Pool y LuxOS no se vieron afectados.
Con las operaciones ya restablecidas y una compensación prevista, Luxor podría recuperar la confianza de los usuarios. Algunos usuarios dijeron que la respuesta no estuvo nada mal.
Mientras tanto, se espera que el último Bitcoin se mine alrededor de 2140; a partir de entonces, los mineros no obtendrán nuevos BTC, solo comisiones por transacción. Esto significa que la demanda de mineros de Bitcoin sigue siendo alta, pero la seguridad es una preocupación. Por lo tanto, se necesitan salvaguardas más sólidas para restablecer por completo la confianza de los usuarios.
Resumen final
• La brecha en la minería de Bitcoin expuso vulnerabilidades en la infraestructura de Luxor, con 64.000 mineros secuestrados.
• Luxor respondió con un parche de emergencia y prometió una compensación mientras las operaciones volvían a la normalidad.