




Luxor confirma un hackeo en la minería de bitcoin y revela un ataque habilitado por IA
Machine translatedView English original
Reading sizeRead report ↓
Loading image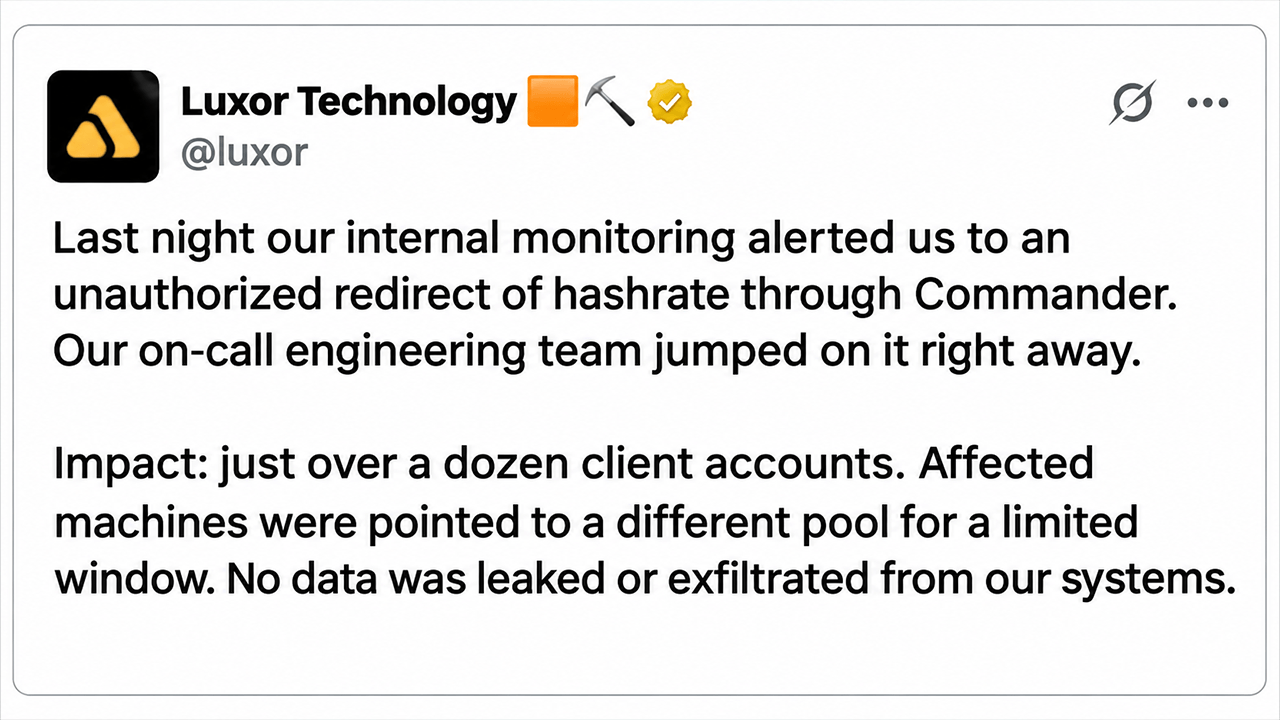
Luxor Technology ha confirmado una redirección no autorizada del hashrate de minería de bitcoin a través de su plataforma Commander, poniendo fin a las especulaciones en torno a un presunto ataque que involucró a miles de máquinas de minería. La empresa afirma que el incidente se contuvo en un plazo de dos horas y que los clientes afectados recibirán una compensación completa. Luxor rompe el silencio sobre la brecha de seguridad en la minería de bitcoin Lo que en un principio parecía […]
Puntos clave
• Luxor confirmó que poco más de una docena de cuentas de clientes se vieron afectadas por una redirección no autorizada de la tasa de hash a través de su plataforma Commander.
• El director ejecutivo, Nick Hansen, atribuyó el compromiso a un "sofisticado vector habilitado por IA", aunque la empresa no ha detallado públicamente el mecanismo.
• Luxor afirma que corrigió la vulnerabilidad en un plazo de dos horas, evitó la exfiltración de datos y compensará a los clientes afectados por los ingresos de minería perdidos.
Luxor rompe el silencio sobre la brecha de seguridad en la minería de bitcoin
Lo que en un principio parecía un secuestro de minería de bitcoin no verificado se ha convertido en un incidente de seguridad confirmado, después de que Luxor Technology reconociera que los atacantes redirigieron equipos de minería a través de su plataforma de gestión Commander.
En un comunicado oficial emitido el domingo 15 de noviembre de 2026, Luxor reveló que los sistemas de monitoreo interno detectaron modificaciones no autorizadas en las configuraciones de los grupos de minería, lo que motivó una respuesta inmediata del equipo de ingeniería. El equipo escribió:
«Anoche, nuestro monitoreo interno nos alertó de una redirección no autorizada de hashrate a través de Commander. Nuestro equipo de ingeniería de guardia se puso a ello de inmediato».
Según Luxor, se vieron afectadas algo más de una docena de cuentas de clientes, con máquinas de minería redirigidas temporalmente a otro pool. La empresa sostiene que no se robó información de sus sistemas.
«Impacto: algo más de una docena de cuentas de clientes. Las máquinas afectadas fueron dirigidas a un pool diferente durante una ventana limitada. No se filtraron ni exfiltraron datos de nuestros sistemas», divulgó el equipo en X.
Luxor explicó que sus ingenieros aplicaron un parche a Commander en un plazo de dos horas y comenzaron a restaurar los equipos afectados a sus configuraciones originales. La empresa también se comprometió a reembolsar a cada cliente afectado por la potencia de cómputo desviada durante el incidente. «Compensación: a cada cliente afectado se le pagará en su totalidad el hashrate redirigido, como si hubiera minado con normalidad», añadió Luxor.
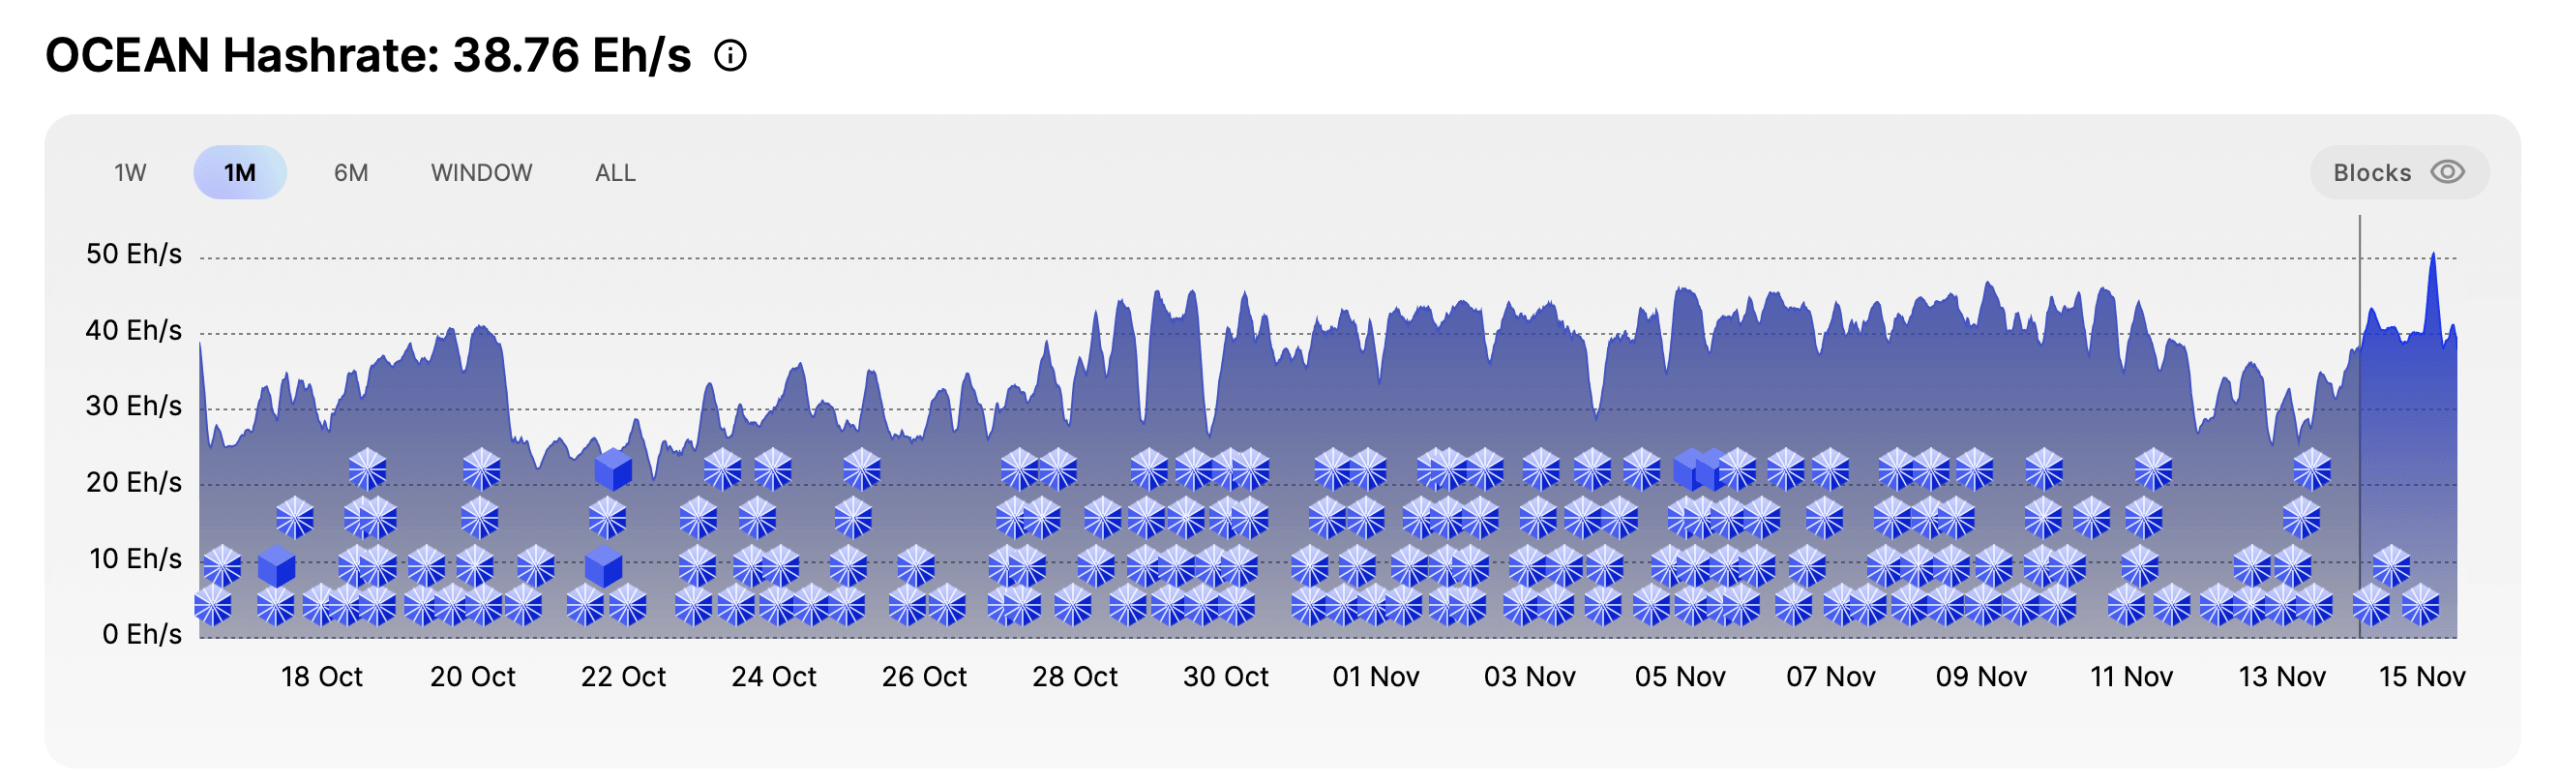
Las estimaciones indican que alrededor de 13 exahash por segundo (EH/s) fueron redirigidos al pool de minería de Ocean.
La empresa subrayó además que el compromiso se limitó a Commander, mientras que su pool de minería y el firmware LuxOS no se vieron afectados.
El CEO Nick Hansen atribuye el compromiso a un sofisticado ataque asistido por IA
El CEO de Luxor, Nick Hansen, ofreció posteriormente un relato más personal del incidente, en el que reconoció la interrupción operativa e identificó lo que describió como una intrusión asistida por inteligencia artificial.
«Las últimas 12 horas han sido bastante duras», escribió Hansen. Dijo que el compromiso comenzó alrededor de las 6 p. m. hora del Pacífico del sábado 14 de noviembre y afectó a un subconjunto de clientes de Commander. El CEO continuó:
«Alrededor de las 6:00 p. m. PDT de ayer, un subconjunto de clientes de Commander se vio comprometido mediante un sofisticado vector habilitado por IA».
Aunque Hansen atribuyó la intrusión a un método habilitado por IA, Luxor aún no ha publicado hallazgos técnicos que establezcan con precisión cómo los atacantes obtuvieron acceso o manipularon las configuraciones de minería.
Hansen detalló que los ingenieros identificaron y corrigieron el problema antes de emprender el proceso más laborioso de restaurar las máquinas afectadas. También se disculpó con los clientes y reiteró que Luxor cubriría sus pérdidas. Dijo:
«Les pido disculpas. Ustedes nos confían su flota y debemos mejorar».
El directivo también señaló que los clientes afectados recibirían información adicional por correo electrónico, mientras que Luxor prometió un análisis exhaustivo posterior al incidente.
Los datos de minería de OCEAN revelan una actividad inusual de hashrate
Antes de la confirmación de Luxor, informes que circularon el sábado por la noche sugerían que aproximadamente 64.000 máquinas de minería, lo que representa un estimado de 13 exahash por segundo (EH/s), habían sido redirigidas hacia el pool de minería Ocean. Esas cifras siguen sin verificarse de forma independiente, y la divulgación de Luxor sobre poco más de una docena de cuentas comprometidas no establece el número total de máquinas afectadas.
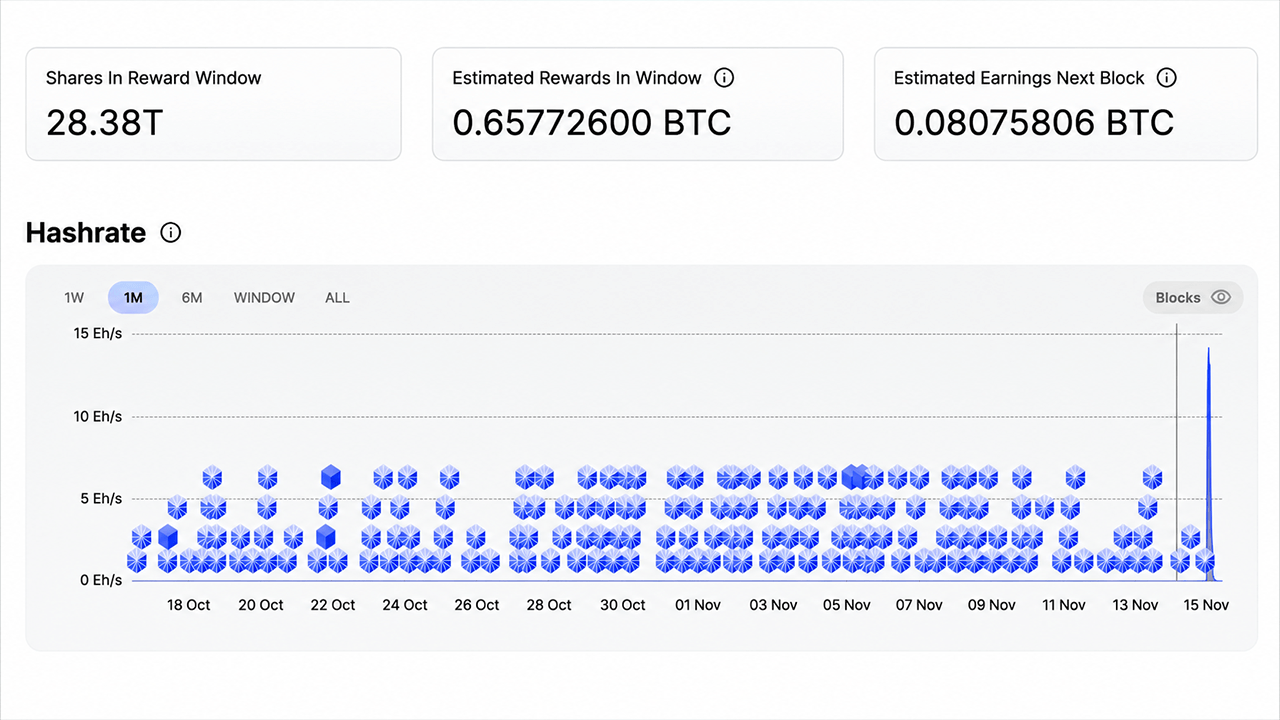
El panel de trabajadores del atacante a través de Ocean.
Ocean, un pool de minería de Bitcoin sin custodia lanzado en 2023 con respaldo financiero de Jack Dorsey, permite a los mineros recibir pagos directamente mediante transacciones coinbase de bloque. Su panel público mostró una actividad minera inusual en torno al incidente reportado, mientras que una dirección de destino sospechosa acumuló aproximadamente 0,65761026 BTC en recompensas de minería.
Mononaut, desarrollador de Mempool.space, observó:
«Uf, alrededor de 0,657 BTC en participaciones ganadas con hash robado, según el panel de Ocean»
Sin embargo, las recompensas estimadas no constituyen pagos completados. Los registros disponibles en la cadena de bloques no mostraban transacciones entrantes confirmadas a la dirección sospechosa, lo que sugiere que el operador no había cobrado bitcoin de la actividad de minería redirigida.
CoreX Hosting, que inicialmente dio a conocer el presunto ataque, informó posteriormente que el hashrate no autorizado había disminuido a aproximadamente 100 petahash por segundo (PH/s).
La confirmación de Luxor resuelve la cuestión central de si se produjo una redirección no autorizada, pero aún quedan por aclarar detalles importantes. El número exacto de máquinas afectadas, la potencia computacional total desviada y los mecanismos técnicos del presunto compromiso asistido por IA están a la espera de más revelaciones.
Para los operadores de minería, el incidente ilustra cómo los cambios no autorizados en las configuraciones de las flotas pueden poner en peligro los ingresos sin que los atacantes necesiten apoderarse directamente de criptomonedas. El compromiso de compensación de Luxor aborda las consecuencias financieras inmediatas, pero su próxima investigación se enfrentará a una pregunta más trascendental: cómo obtuvieron los atacantes el control suficiente para redirigir equipos de minería industrial en primer lugar.