




Bitcoin-Wallet-Hersteller Trezor meldet erneut offengelegte Kundendaten
Machine translatedView English original
Reading sizeRead report ↓
Loading image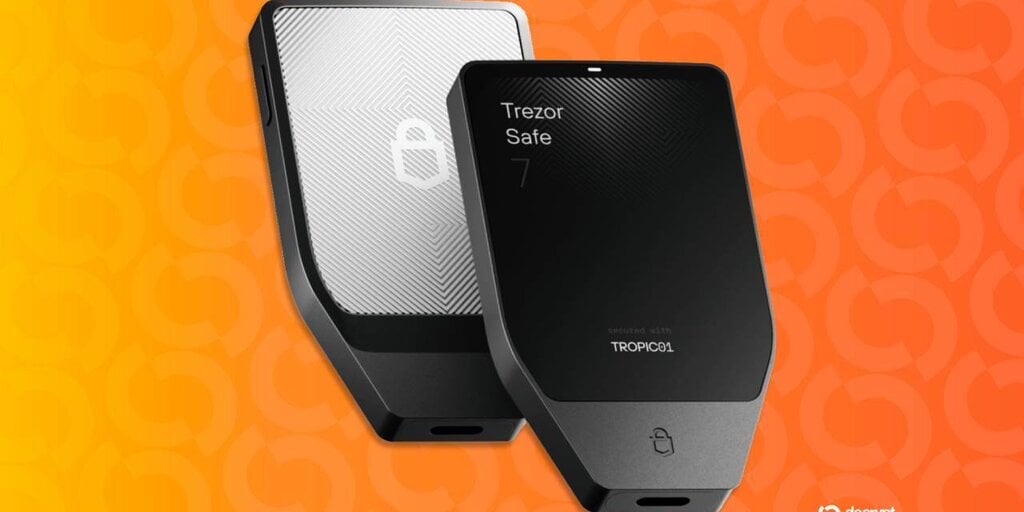
Ein zweiter Versandpartner von Trezor wurde innerhalb von drei Monaten Opfer eines Sicherheitsvorfalls, wodurch Adressen und Bestelldetails von Käufern offengelegt wurden.
Kurz zusammengefasst
• Hacker sollen nach einem Angriff auf den Versandpartner Skladon am 7. November Datensätze zu rund 27.000 Trezor-Bestellungen exportiert haben.
• Die geleakten Daten umfassen Kundenadressen und Kaufinformationen, doch Trezor zufolge wurden Wallet-Backups, PINs und Passphrasen nicht offengelegt.
• Die Offenlegung folgt auf separate Sicherheitsvorfälle bei den Trezor-Partnern ShipMonk und Brevo im früheren Jahresverlauf; das Unternehmen verschärft seine Richtlinie zur Datenaufbewahrung.
Der Zähler „Tage seit der letzten Sicherheitsverletzung durch Dritte“ bei Trezor steht erneut auf null.
Diesmal drangen Hacker in die Systeme des Versandpartners Skladon ein und exportierten nach Angaben des Unternehmens von Montag wahrscheinlich Daten zu rund 27.000 Bestellungen von Hardware-Wallets.
Der Einbruch ereignete sich am 7. November, doch Skladon informierte Trezor erst am 15. November. Die offengelegten Datensätze betreffen Bestellungen zwischen dem 9. August und dem 7. November, darunter vollständige Namen, Telefonnummern, Liefer- und E-Mail-Adressen der Kunden sowie die gekauften Produkte und deren Preise.
BTC-Höchststände im November
Trezor erklärte, die eigenen Systeme seien nicht kompromittiert worden, und weder Wallet-Backups noch PINs oder Passphrasen seien betroffen gewesen. Der Vorfall ermöglicht es einem Angreifer nicht für sich genommen, die Coins eines Käufers zu bewegen, doch er liefert ihm eine potenziell gefährliche Kombination: eine Wohnadresse und den Beleg, dass jemand ein Gerät zur Aufbewahrung von Krypto gekauft hat.
Dem jüngsten Vorfall gingen ein Hack bei einem Versandpartner im August und eine Sicherheitspanne bei einem E-Mail-Anbieter im September voraus, sodass es sich um drei separate Sicherheitsvorfälle bei Dritten in etwas mehr als drei Monaten handelt.
Trezor erklärte, einige Kunden hätten bereits betrügerische Telefonanrufe gemeldet. Kriminelle könnten das genaue Modell und den Preis einer Wallet nennen, um einen unerbetenen Anruf, eine SMS oder einen Brief legitim erscheinen zu lassen, oder eine Wohnadresse nutzen, um jemanden zu identifizieren, der möglicherweise Kryptowährung besitzt.
Ein bekanntes Problem mit Drittanbietern
Im August erlitt der Logistikdienstleister ShipMonk eine Sicherheitsverletzung, die zunächst weniger als 14.000 Trezor-Kunden zu betreffen schien. Eine aktualisierte Untersuchung brachte Datensätze von weiteren 67.000 US-Käufern aus den Jahren 2019 bis 2021 zutage, die ShipMonk trotz der Zusicherung, sie seien gelöscht worden, aufbewahrt hatte, wodurch sich die Gesamtzahl auf 80.689 Personen erhöht.
Der September brachte einen weiteren Vorfall, diesmal beim Marketing-E-Mail-Anbieter Brevo. Hacker nutzten den legitimen E-Mail-Kanal von Trezor, um eine gefälschte Sicherheitswarnung zu verbreiten, die die Empfänger aufforderte, eine App zu installieren, die ihre Wallet-Backups abfragte. Trezor erklärte später, dass 347.149 E-Mail-Adressen exportiert worden seien.
Dies waren nicht die ersten Berührungspunkte von Trezor mit diesem Problem. Ein Insider-Angriff bei Mailchimp zielte 2022 auf Trezor-Nutzer, und eine Sicherheitsverletzung des externen Support-Portals im Jahr 2024 brachte die Kontaktdaten von bis zu 66.000 Personen in Gefahr.
Die Folgen können über Spam im Posteingang hinausgehen. Im Februar wurden gefälschte Briefe an Besitzer von Hardware-Wallets verschickt, komplett mit Trezor-Branding, Hologrammen und QR-Codes, die zu Phishing-Seiten führten.
Auf die Frage, warum eine Bestellung aus dem offiziellen Trezor-Shop ein externes Unternehmen einbezog, antwortete Trezor, es handle sich im Grunde um eine Logistikfrage, nicht um ein technisches Problem. „Unternehmen unserer Größe und globalen Reichweite können ohne Dienstleister nicht effizient arbeiten“, antwortete das Unternehmen auf einen Kommentar auf X.
Hallo, Unternehmen unserer Größe und globalen Reichweite können ohne Dienstleister nicht effizient arbeiten. So viel wie möglich intern abzuwickeln ist das Ziel, aber jeden Teil des Geschäfts selbst zu erledigen ist nicht realistisch. Skladon ist einer der Partner, die Trezor-Bestellungen ausliefern,… — Trezor (@Trezor) 16. November 2026
Es hieß, Skladon habe nur die Informationen gespeichert, die für die Zustellung von Paketen nötig seien, und jede Phase des globalen Vertriebs im eigenen Haus abzuwickeln sei nicht realistisch gewesen.
Trezor zufolge liefert Skladon nicht in die Vereinigten Staaten, sodass amerikanische Käufer von diesem Vorfall nicht betroffen waren. Betroffene Kunden wurden nach Möglichkeit benachrichtigt, wobei einige Personen, die zwischen dem 9. und 14. August bestellt haben, möglicherweise keine E-Mail erhalten, da Trezor ihre Daten bereits anonymisiert hatte.
Das Unternehmen hat in 18 europäischen Ländern eine anonyme Abholung an Paketstationen oder Abholstellen eingeführt, sodass Käufer keine Privatadresse mehr angeben müssen. Zudem arbeitet es daran, die Aufbewahrungsdauer von Bestelldaten von 90 auf 45 Tage zu verkürzen, und erklärt, dass Versandpartner künftig dieselbe Richtlinie befolgen müssen.
Trezor rät Kunden, unerwartete Anrufe und Nachrichten zu ihren Bestellungen zu ignorieren, etwaige Bedenken über die offizielle Support-Website zu prüfen und niemals ein Wallet-Backup weiterzugeben. Das Unternehmen hat eine Datenschutzbehörde benachrichtigt, hat aber noch nicht offengelegt, wie die Angreifer in die Systeme von Skladon gelangt sind.