




Luxor bestätigt Bitcoin-Mining-Hack und enthüllt KI-gestützten Angriff
Machine translatedView English original
Reading sizeRead report ↓
Loading image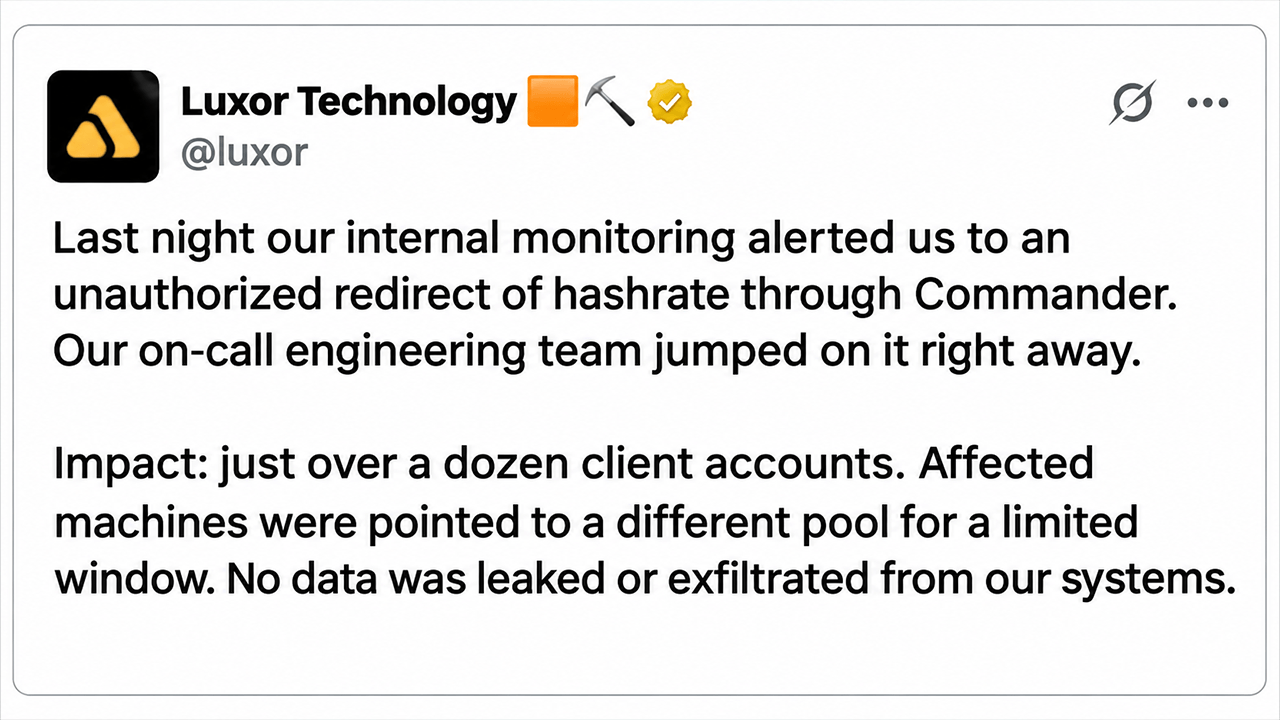
Luxor Technology hat eine unbefugte Umleitung von Bitcoin-Mining-Hashrate über seine Commander-Plattform bestätigt und damit Spekulationen über einen mutmaßlichen Angriff mit Tausenden von Mining-Maschinen beendet. Das Unternehmen erklärt, der Vorfall sei innerhalb von zwei Stunden eingedämmt worden, und betroffene Kunden würden vollständig entschädigt. Luxor bricht das Schweigen über eine Sicherheitslücke im Bitcoin-Mining. Was zunächst wie […] erschien
Die wichtigsten Erkenntnisse
• Luxor bestätigte, dass etwas mehr als ein Dutzend Kundenkonten von einer unbefugten Umleitung der Hashrate über seine Commander-Plattform betroffen waren.
• CEO Nick Hansen führte die Kompromittierung auf einen „ausgeklügelten, KI-gestützten Angriffsvektor“ zurück, wobei das Unternehmen den Mechanismus nicht öffentlich im Detail erläutert hat.
• Luxor gibt an, die Schwachstelle innerhalb von zwei Stunden geschlossen, eine Datenexfiltration verhindert zu haben und betroffene Kunden für entgangene Mining-Erlöse entschädigen zu wollen.
Luxor äußert sich erstmals zu Sicherheitsverletzung im Bitcoin-Mining
Was zunächst wie eine unbestätigte Übernahme im Bitcoin-Mining aussah, hat sich zu einem bestätigten Sicherheitsvorfall entwickelt: Luxor Technology räumt ein, dass Angreifer Mining-Geräte über seine Management-Plattform Commander umgeleitet haben.
In einer offiziellen Erklärung vom Sonntag, dem 15. November 2026, teilte Luxor mit, interne Überwachungssysteme hätten unbefugte Änderungen an Mining-Pool-Konfigurationen entdeckt, woraufhin das Engineering-Team sofort reagiert habe. Das Team schrieb:
„In der vergangenen Nacht hat uns unsere interne Überwachung auf eine unbefugte Umleitung von Hashrate über Commander aufmerksam gemacht. Unser Bereitschaftsteam der Technik hat sofort reagiert.“
Laut Luxor waren etwas mehr als ein Dutzend Kundenkonten betroffen, wobei Mining-Maschinen vorübergehend auf einen anderen Pool umgeleitet wurden. Das Unternehmen beteuert, dass keine Informationen aus seinen Systemen entwendet wurden.
„Auswirkung: etwas mehr als ein Dutzend Kundenkonten. Betroffene Maschinen wurden für einen begrenzten Zeitraum auf einen anderen Pool gerichtet. Es sind keine Daten aus unseren Systemen abgeflossen oder exfiltriert worden“, teilte das Team auf X mit.
Luxor erklärte, seine Ingenieure hätten Commander innerhalb von zwei Stunden gepatcht und damit begonnen, die betroffenen Geräte auf ihre ursprünglichen Konfigurationen zurückzusetzen. Das Unternehmen verpflichtete sich außerdem, jedem betroffenen Kunden die während des Vorfalls abgezweigte Rechenleistung zu erstatten. „Entschädigung: Jeder betroffene Kunde erhält für die umgeleitete Hashrate eine vollständige Zahlung, als hätte er normal gemined“, fügte Luxor hinzu.
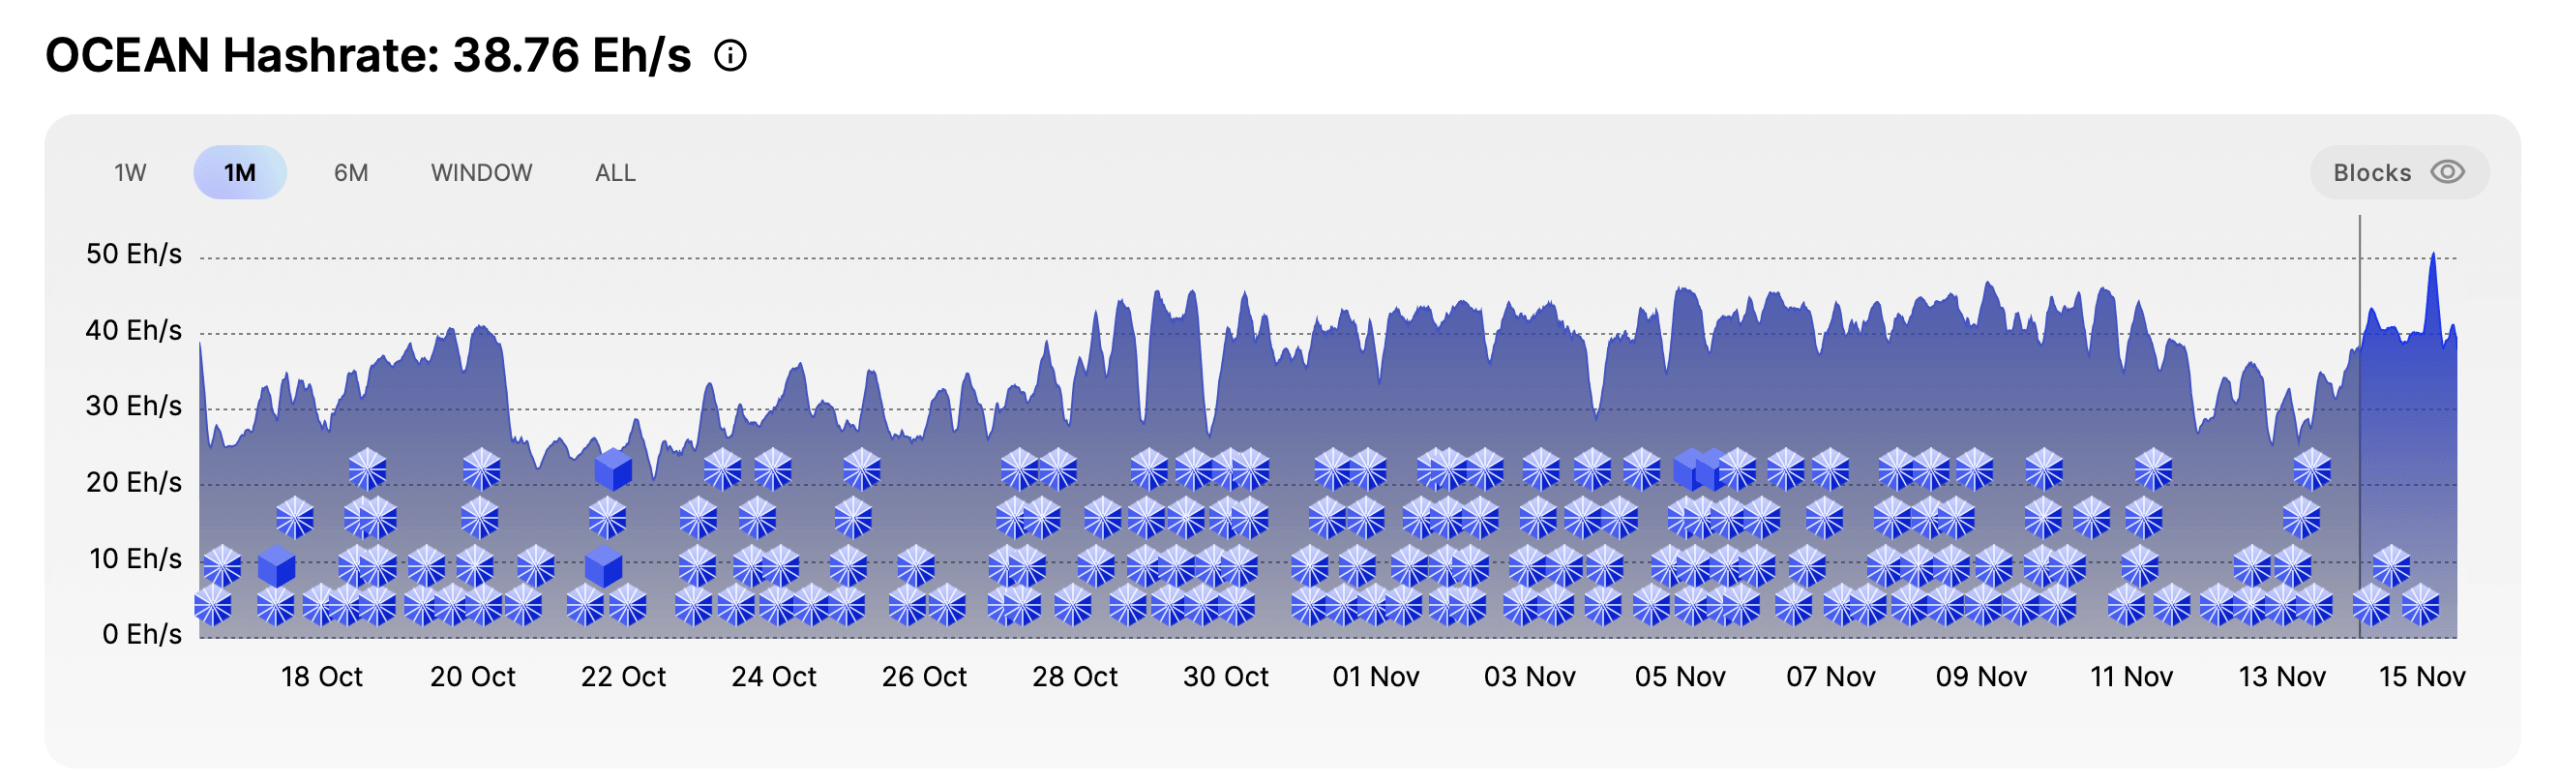
Schätzungen zufolge wurden rund 13 Exahash pro Sekunde (EH/s) an Oceans Mining-Pool umgeleitet.
Das Unternehmen betonte zudem, dass die Kompromittierung auf Commander beschränkt blieb, während sein Mining-Pool und die LuxOS-Firmware unberührt blieben.
CEO Nick Hansen führt die Kompromittierung auf einen hochentwickelten, KI-gestützten Angriff zurück
Luxor-CEO Nick Hansen schilderte den Vorfall anschließend aus einer persönlicheren Perspektive, räumte die operative Störung ein und bezeichnete den Angriff als einen durch künstliche Intelligenz unterstützten Eingriff.
„Die letzten 12 Stunden waren ziemlich hart“, schrieb Hansen. Er sagte, die Kompromittierung habe am Samstag, dem 14. November, gegen 18 Uhr pazifischer Zeit begonnen und eine Teilgruppe von Commander-Kunden betroffen. Der CEO fuhr fort:
„Gegen 18:00 Uhr pazifischer Zeit gestern wurde eine Teilgruppe von Commander-Kunden durch einen ausgeklügelten, KI-gestützten Angriffsvektor kompromittiert.“
Obwohl Hansen das Eindringen auf eine KI-gestützte Methode zurückführte, hat Luxor bislang keine technischen Erkenntnisse veröffentlicht, die genau belegen, wie die Angreifer Zugang erlangten oder Mining-Konfigurationen manipulierten.
Hansen erläuterte, dass die Ingenieure das Problem identifiziert und behoben hätten, bevor sie den aufwendigeren Prozess der Wiederherstellung der betroffenen Maschinen in Angriff nahmen. Er entschuldigte sich zudem bei den Kunden und bekräftigte, dass Luxor ihre Verluste übernehmen werde. Er sagte:
„Ich entschuldige mich. Sie vertrauen uns Ihren Maschinenpark an, und wir müssen besser werden.“
Der Manager merkte außerdem an, dass die betroffenen Kunden weitere Informationen per E-Mail erhalten würden, während Luxor eine umfassende Nachanalyse der Untersuchung des Vorfalls zusagte.
OCEAN-Mining-Daten zeigen ungewöhnliche Hashrate-Aktivität
Vor Luxors Bestätigung deuteten Berichte, die am späten Samstag kursierten, darauf hin, dass rund 64.000 Mining-Maschinen, was schätzungsweise 13 Exahash pro Sekunde (EH/s) entspricht, zum Mining-Pool Ocean umgeleitet worden waren. Diese Zahlen sind weiterhin unabhängig unbestätigt, und Luxors Angabe von nur etwas mehr als einem Dutzend kompromittierter Konten belegt nicht die Gesamtzahl der betroffenen Maschinen.
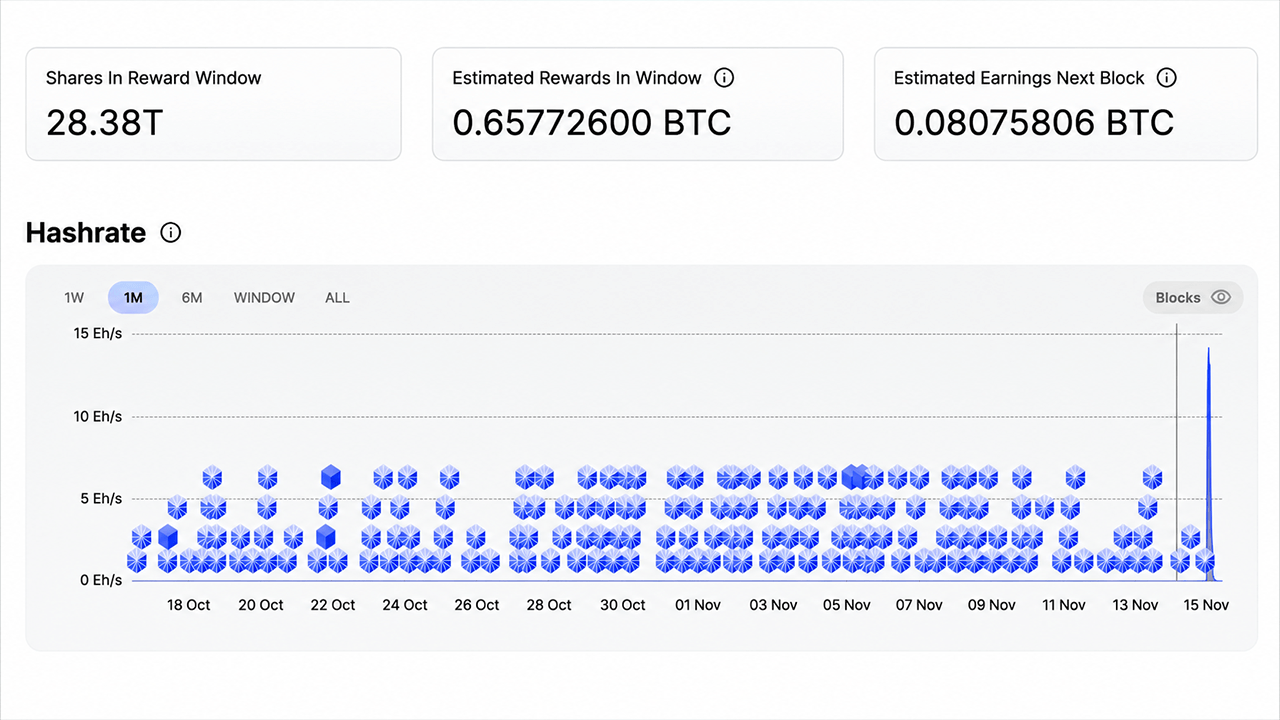
Das Worker-Dashboard des Angreifers über Ocean.
Ocean, ein nicht-verwahrender Bitcoin-Mining-Pool, der 2023 mit finanzieller Unterstützung von Jack Dorsey gestartet wurde, ermöglicht es Minern, Zahlungen direkt über Coinbase-Transaktionen in Blöcken zu erhalten. Sein öffentliches Dashboard zeigte ungewöhnliche Mining-Aktivität im Umfeld des gemeldeten Vorfalls, während eine mutmaßliche Zieladresse schätzungsweise 0,65761026 BTC an Mining-Belohnungen ansammelte.
Mempool.space-Entwickler Mononaut beobachtete:
„Oof, laut dem Dashboard von Ocean etwa 0,657 BTC an Anteilen, die aus gestohlenem Hash verdient wurden“
Geschätzte Belohnungen stellen jedoch keine abgeschlossenen Zahlungen dar. Verfügbare Blockchain-Aufzeichnungen zeigten keine bestätigten eingehenden Transaktionen an die verdächtigte Adresse, was darauf hindeutet, dass der Betreiber kein Bitcoin aus der umgeleiteten Mining-Aktivität eingenommen hatte.
CoreX Hosting, das den mutmaßlichen Angriff zunächst öffentlich gemacht hatte, meldete anschließend, dass die unbefugte Hashrate auf etwa 100 Petahash pro Sekunde (PH/s) gesunken sei.
Luxors Bestätigung klärt die zentrale Frage, ob eine unbefugte Umleitung stattgefunden hat, doch wichtige Details bleiben ungeklärt. Die genaue Zahl der betroffenen Maschinen, die insgesamt umgeleitete Rechenleistung und die technischen Mechanismen der mutmaßlichen KI-gestützten Kompromittierung warten auf weitere Offenlegung.
Für Mining-Betreiber veranschaulicht der Vorfall, wie unbefugte Änderungen an Flottenkonfigurationen Erlöse gefährden können, ohne dass Angreifer Kryptowährung direkt erbeuten müssen. Luxors Entschädigungszusage adressiert die unmittelbaren finanziellen Folgen, doch die bevorstehende Untersuchung des Unternehmens steht vor einer folgenschwereren Frage: Wie erlangten die Angreifer überhaupt ausreichende Kontrolle, um industrielle Mining-Ausrüstung umzuleiten?